



Некий киберпреступник продаёт 550 млн украденных пользовательских данных

Некий киберпреступник продаёт 550 млн украденных пользовательских данных

Некий киберпреступник продаёт 550 млн украденных пользовательских данных

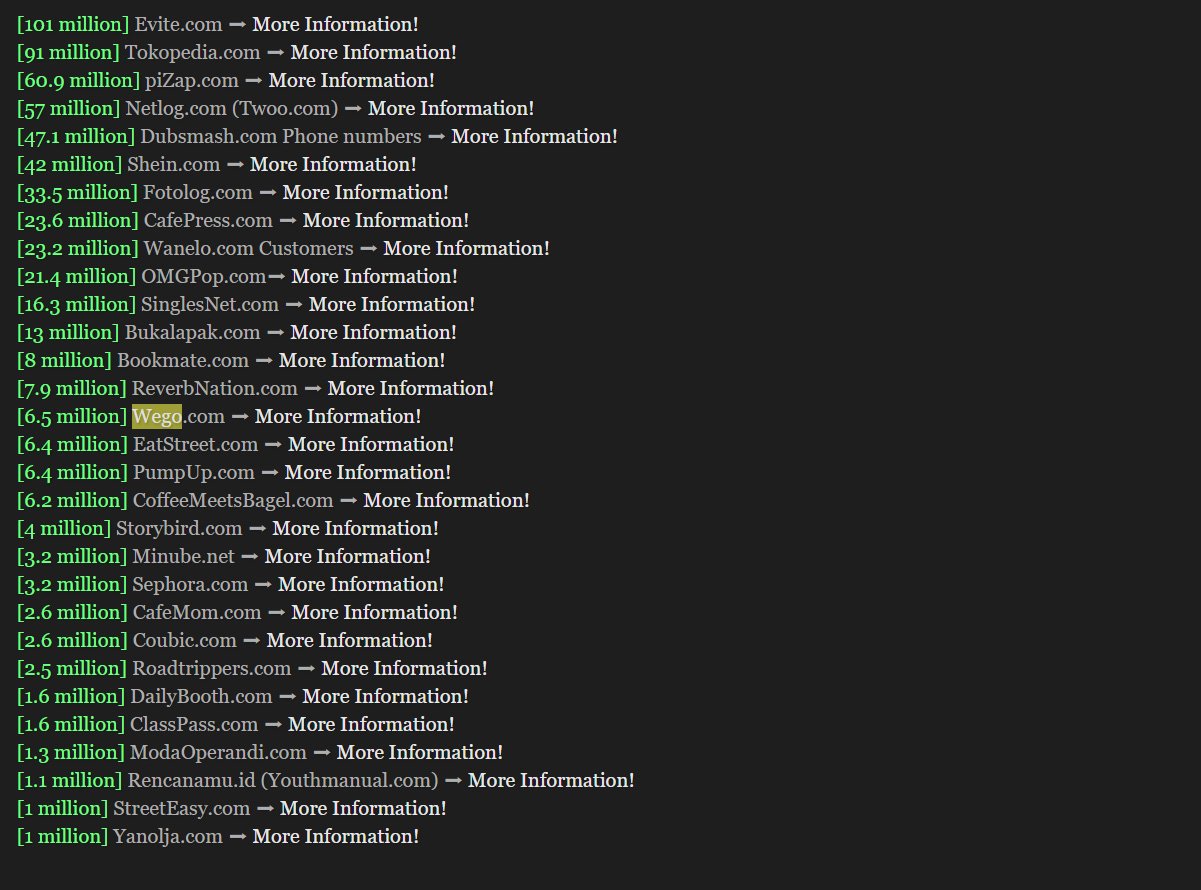
Неизвестный киберпреступник продаёт двадцать девять баз данных, содержащих в общей сложности 550 миллионов похищенных пользовательских данных. Вся конфиденциальная информация была выставлена на продажу 7 мая.

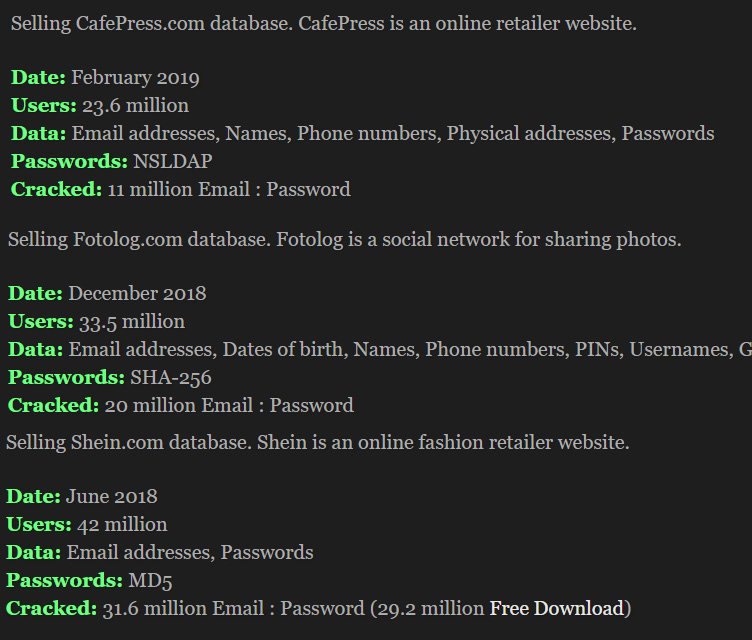
По словам специалистов из компании Cyble, часть собранных в этих базах данных уже прилично устарела. Например, старейшие датируются 2012 годом, новейшие — прошлым месяцем.

В целом эксперты выразили беспокойство такой масштабной утечкой, поскольку все скомпрометированные данные могут быть использованы для целевых фишинговых атак.

Помимо вышеперечисленных 550 млн записей, злоумышленник параллельно продаёт 47,1 млн телефонных номеров. Последние, кстати, до этого фигурировали в утечке 2018 года.

Имеющиеся в базе пароли уже взломаны, то есть доступны в виде простого текста. Таким образом, купившим БД злоумышленникам не составит никакого труда взломать учётные записи жертв утечки.

Команда Cyble создала специальный сервис, с помощью которого вы можете проверить, были ли скомпрометированы ваши данные. Для этого в соответствующее поле нужно будет ввести адрес электронной почты.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru