



Некий киберпреступник продаёт 550 млн украденных пользовательских данных

Некий киберпреступник продаёт 550 млн украденных пользовательских данных

Некий киберпреступник продаёт 550 млн украденных пользовательских данных

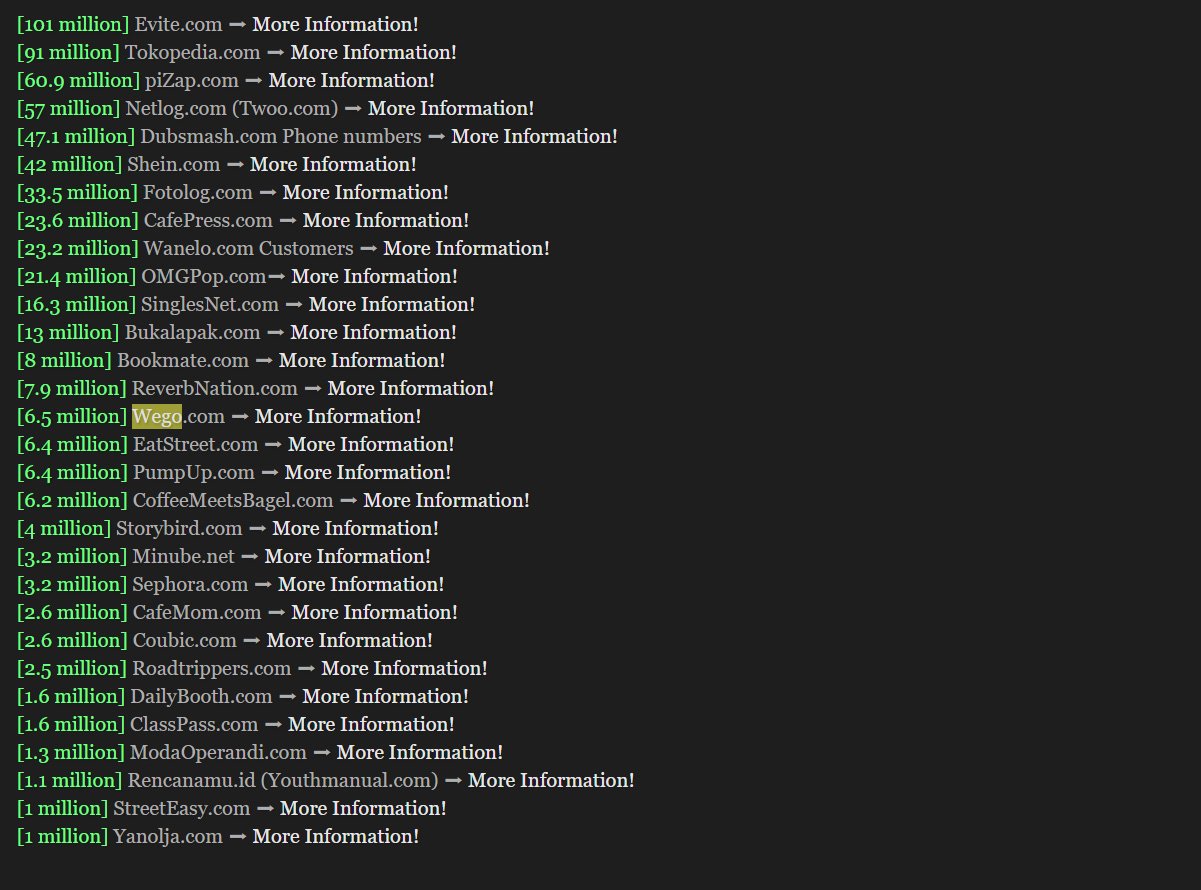
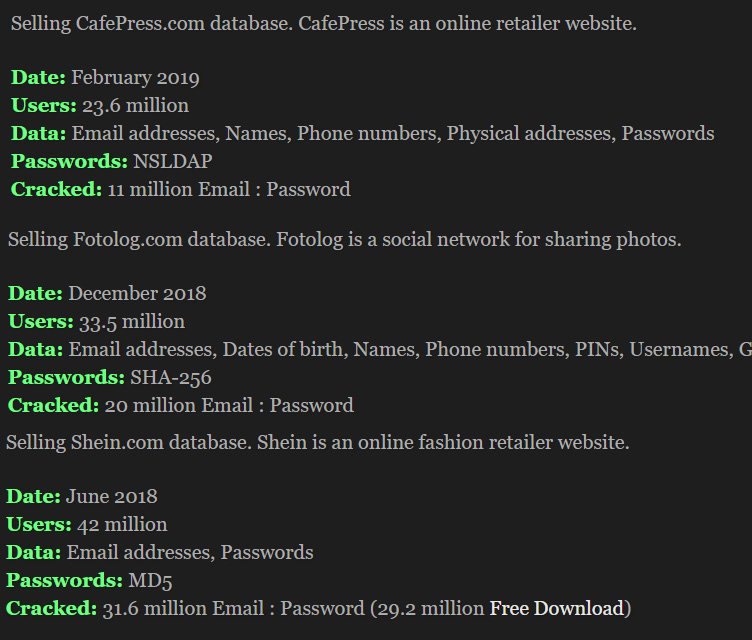
Неизвестный киберпреступник продаёт двадцать девять баз данных, содержащих в общей сложности 550 миллионов похищенных пользовательских данных. Вся конфиденциальная информация была выставлена на продажу 7 мая.

По словам специалистов из компании Cyble, часть собранных в этих базах данных уже прилично устарела. Например, старейшие датируются 2012 годом, новейшие — прошлым месяцем.

В целом эксперты выразили беспокойство такой масштабной утечкой, поскольку все скомпрометированные данные могут быть использованы для целевых фишинговых атак.

Помимо вышеперечисленных 550 млн записей, злоумышленник параллельно продаёт 47,1 млн телефонных номеров. Последние, кстати, до этого фигурировали в утечке 2018 года.

Имеющиеся в базе пароли уже взломаны, то есть доступны в виде простого текста. Таким образом, купившим БД злоумышленникам не составит никакого труда взломать учётные записи жертв утечки.

Команда Cyble создала специальный сервис, с помощью которого вы можете проверить, были ли скомпрометированы ваши данные. Для этого в соответствующее поле нужно будет ввести адрес электронной почты.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru