



Game Mode в Windows 10 приводит к тормозам и просадке FPS в играх

Game Mode в Windows 10 приводит к тормозам и просадке FPS в играх

Game Mode в Windows 10 приводит к тормозам и просадке FPS в играх

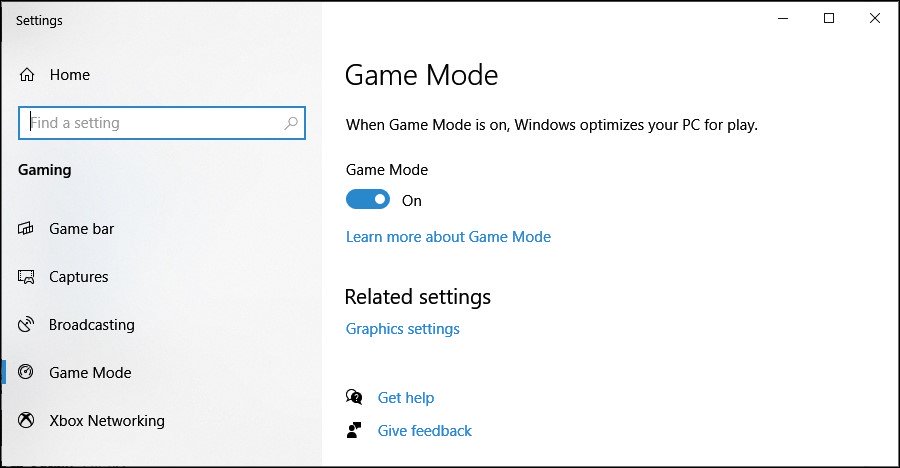
Любители видеоигр пожаловались на функцию Windows 10 Game Mode, основная задача которой — обеспечить игрокам более стабильную кадровую частоту. Вместо этого, согласно многочисленным сообщениям, Game Mode приводит к зависаниям и просадке FPS.

С проблемами столкнулись владельцы видеокарт от AMD и NVIDIA. Как отметили геймеры, серьёзное падение производительности чувствовалось в играх Call of Duty: Warzone, League of Legends, Destiny 2, Terraria.

В настоящее время точно известно, что затронуты видеокарты AMD Radeon RX 580, RX 570, RX 480, R9 290, RX 5700 XT, а также NVIDIA GeForce GTX 1080 Ti, 980, 950M. Согласно ряду жалоб, размещённых на площадке Reddit, при включённой функции Game Mode в системе Windows 10 игры демонстрируют подтормаживание, а FPS падает так, что о комфортной игре не может быть и речи.

По словам Microsoft, Game Mode была разработана с учётом интересов геймеров. Другими словами, основное назначение функции — улучшить игровой опыт за счёт оптимизации ресурсов.

Согласно информации, размещённой на официальном сайте поддержки Xbox, Game Mode по умолчанию активирован на всех устройствах с установленной системой Windows 10. Кроме того, некоторые игры автоматически запускают Game Mode, даже если пользователь выключил её.

На данный момент разработчики не могут предложить патчи для устранения этих проблем.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru