



Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Участники киберпреступной группировки, действующей под именем Shiny Hunters, заявили, что им удалось проникнуть в системы десяти крупных компаний и выкрасть важные данные. Сейчас операторы Shiny Hunters продают нелегально добытые базы данных в дарквебе.

Об операциях группы Shiny Hunters стало известно сравнительно недавно, однако её участники уже успели прилично «пошуметь» в цифровом пространстве.

Например, среди их «трофеев» можно найти взломанные сети Tokopedia, крупнейшего индонезийского онлайн-магазина. Изначально преступники бесплатно слили 15 млн записей в Сеть, однако позже выставили на продажу 91 млн пользовательских записей, запросив за эту базу $5 000.

Также группировка Shiny Hunters умудрилась взломать принадлежащий Microsoft GitHub-аккаунт и украсть 500 Гб конфиденциальных данных.

В последнем же инциденте от рук Shiny Hunters пострадали следующие компании:

  • Приложение для онлайн знакомств Zoosk (30 млн пользовательских записей).
  • Сервис печати Chathooks (15 млн записей).
  • Южнокорейская платформа SocialShare (6 млн записей).
  • Сервис доставки еды Home Chef (8 млн).
  • Торговая площадка Minted (5 млн).
  • Онлайн-газета Chronicle of Higher Education (3 млн).
  • Онлайн-журнал про мебель — GGuMim (2 млн).
  • Посвящённый вопросам здоровья журнал Mindful (2 млн).
  • Онлайн-магазин Bhinneka (1,2 млн записей).
  • Американская газета StarTribune (1 млн).

В общей сложности у злоумышленников получилось выкрасть 73,2 млн пользовательских записей. За всю базу преступники просят приблизительно $18 000.

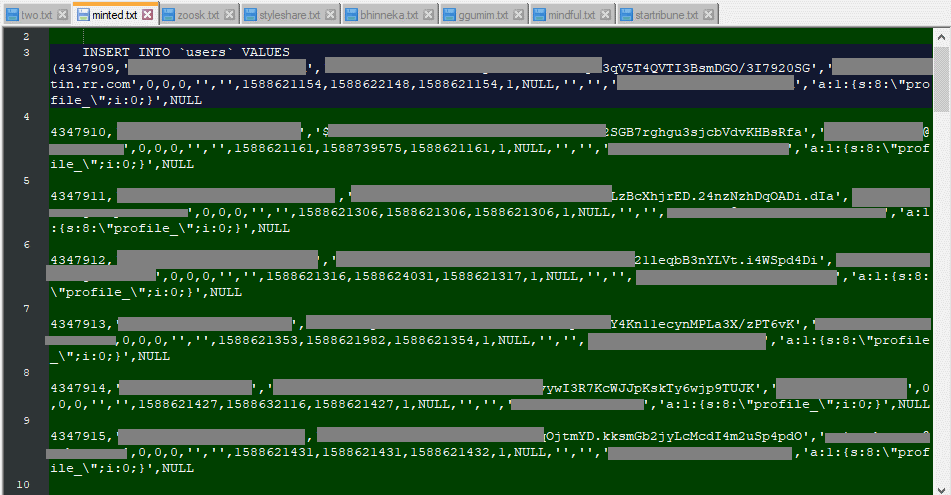
Участники группировки поделились пробником БД, который позволяет сделать вывод, что украденные данные актуальны на сегодняшний день.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru