




Хакнуть хакеров: БД форума WeLeakData продаётся в дарквебе

Хакнуть хакеров: БД форума WeLeakData продаётся в дарквебе

Хакнуть хакеров: БД форума WeLeakData продаётся в дарквебе

База данных хакерского форума WeLeakData.com, занимавшегося продажей фигурировавшей в утечках информации, попала в руки третьих лиц и теперь размещена на площадках дарквеба. В слитой БД можно найти личные переписки киберпреступников, использующих эту платформу.

Ныне нефункционирующий, а ранее довольно популярный форум WeLeakData.com использовался киберпреступниками для продажи украденных данных и обмена ценной информацией.

В основном злоумышленники торговали добытыми в ходе взломов и брутфорс-атак логинами и паролями.

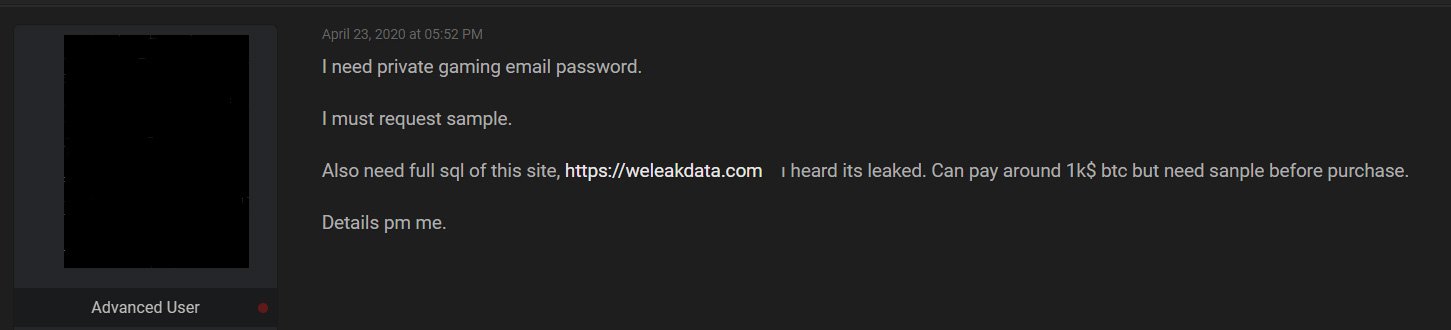
В конце апреля площадка WeLeakData.com неожиданно перестала работать, после чего появились слухи об аресте администратора форума. Некоторые даже просили продать базу сайта:

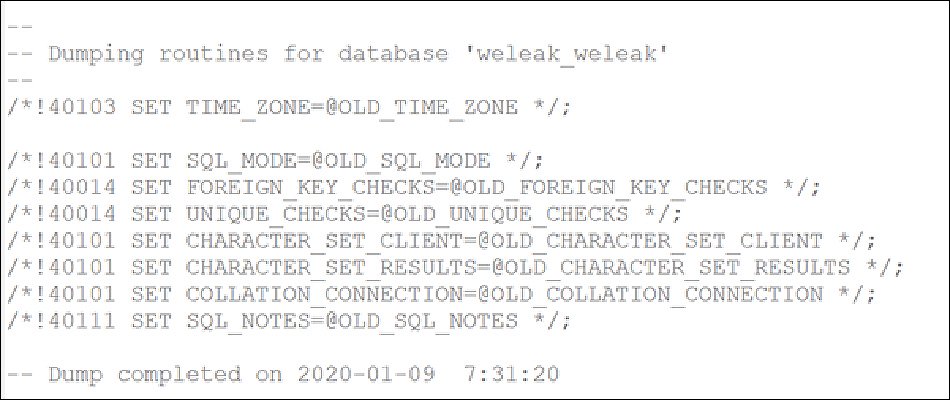
Теперь в отчёте компании Cyble появилась информация о продаже дампа БД WeLeakData.com, датированного 9-м январём 2020 года, на торговых площадках дарквеба. Форум работал на популярном движке vBulletin.

Ниже приводим пример скомпрометированных личных переписок участников форума WeLeakData.com, которые теперь может приобрести любой желающий. В теории подобная информация может быть использована для разоблачения отдельных преступных элементов или для предотвращения готовящихся атак и утечек.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru