



Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

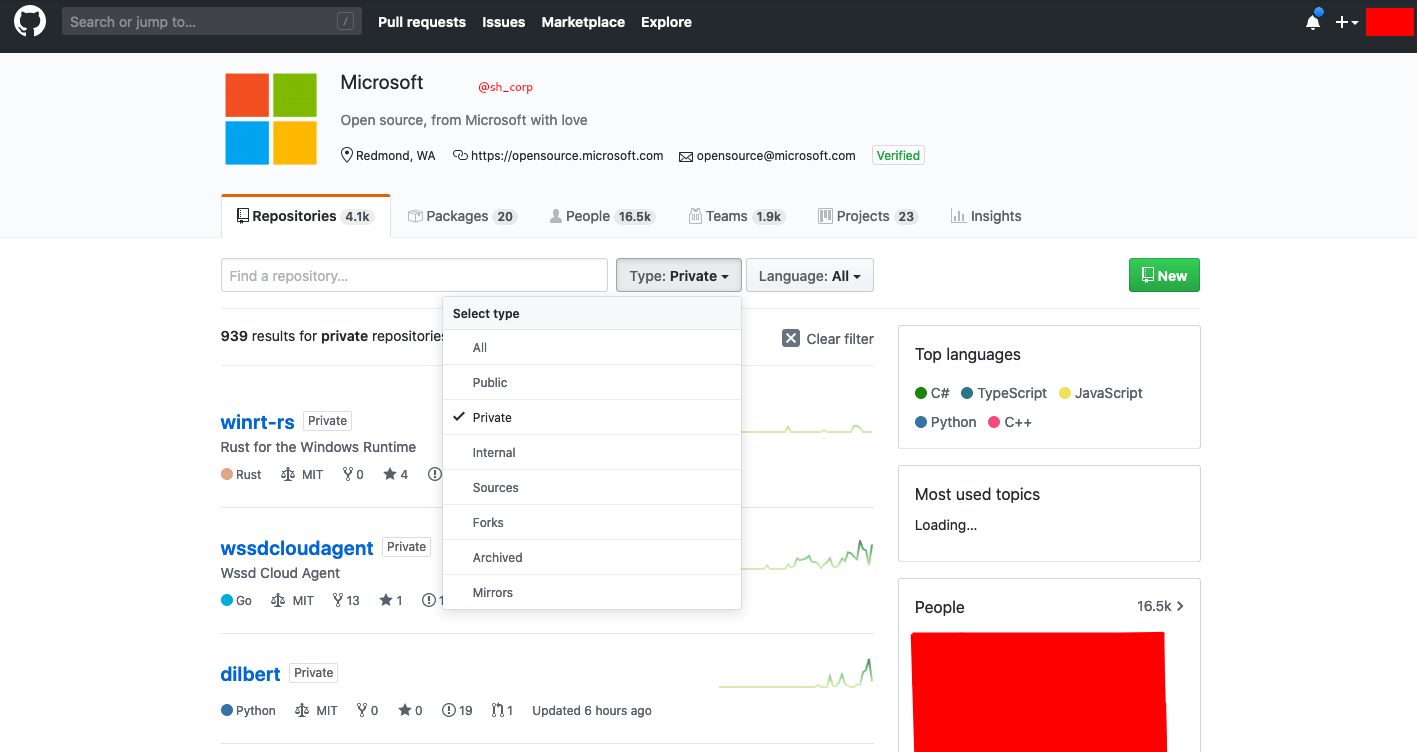
Некая группа киберпреступников, действующая под псевдонимом Shiny Hunters, утверждает, что ей удалось выкрасть 500 Гб данных из личного репозитория Microsoft на GitHub. Инцидент, предположительно, произошёл в конце марта.

По словам Shiny Hunters, первым делом атакующие проникли в принадлежащий Microsoft GitHub-аккаунт, после чего получили полный доступ к «частным» репозиториям корпорации.

Далее злоумышленники загрузили 500 Гб данных, касающихся конфиденциальных проектов. Изначально участники Shiny Hunters хотели продать украденную информацию, однако позже решили опубликовать всё бесплатно.

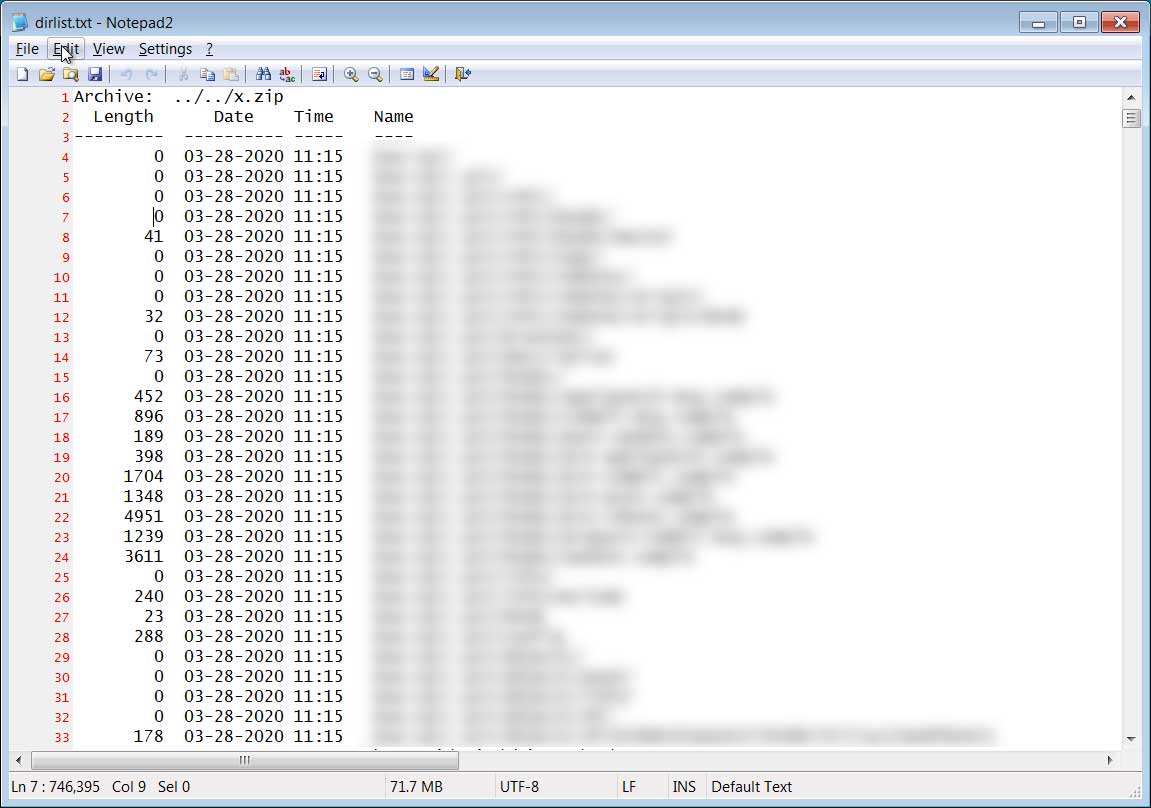
Исходя из временных меток на украденных файлах, взлом GitHub-аккаунта Microsoft произошёл 28 марта 2020 года.

Один из киберпреступников в разговоре с представителями BleepingComputer признался, что у него больше нет доступа к ранее скомпрометированной учётной записи.

В качестве пробника Shiny Hunters опубликовала на одном из хакерских форумов 1 Гб добытых файлов. Проанализировав эту порцию, исследователи сделали вывод, что злоумышленники выкрали в основном различные семплы кода, тестовые проекты и другие похожие данные.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru