



Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

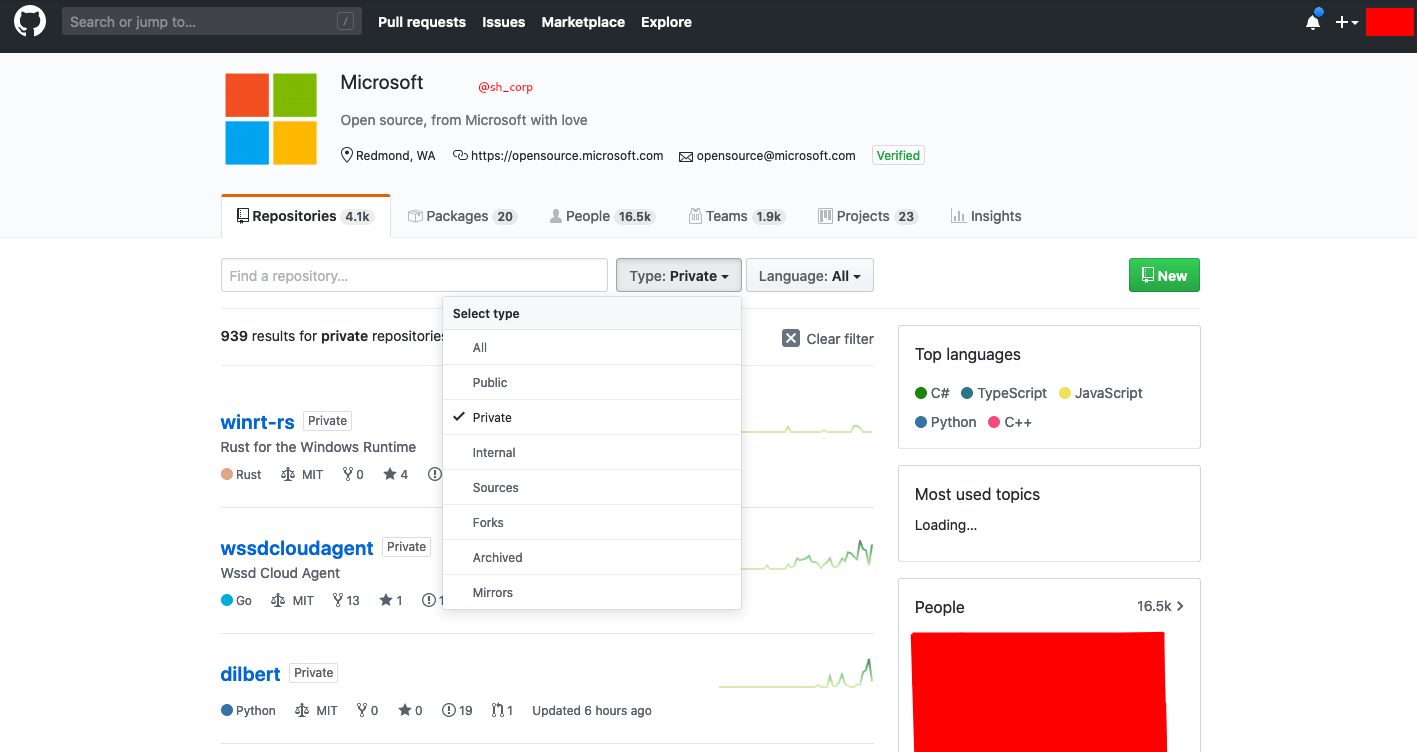
Некая группа киберпреступников, действующая под псевдонимом Shiny Hunters, утверждает, что ей удалось выкрасть 500 Гб данных из личного репозитория Microsoft на GitHub. Инцидент, предположительно, произошёл в конце марта.

По словам Shiny Hunters, первым делом атакующие проникли в принадлежащий Microsoft GitHub-аккаунт, после чего получили полный доступ к «частным» репозиториям корпорации.

Далее злоумышленники загрузили 500 Гб данных, касающихся конфиденциальных проектов. Изначально участники Shiny Hunters хотели продать украденную информацию, однако позже решили опубликовать всё бесплатно.

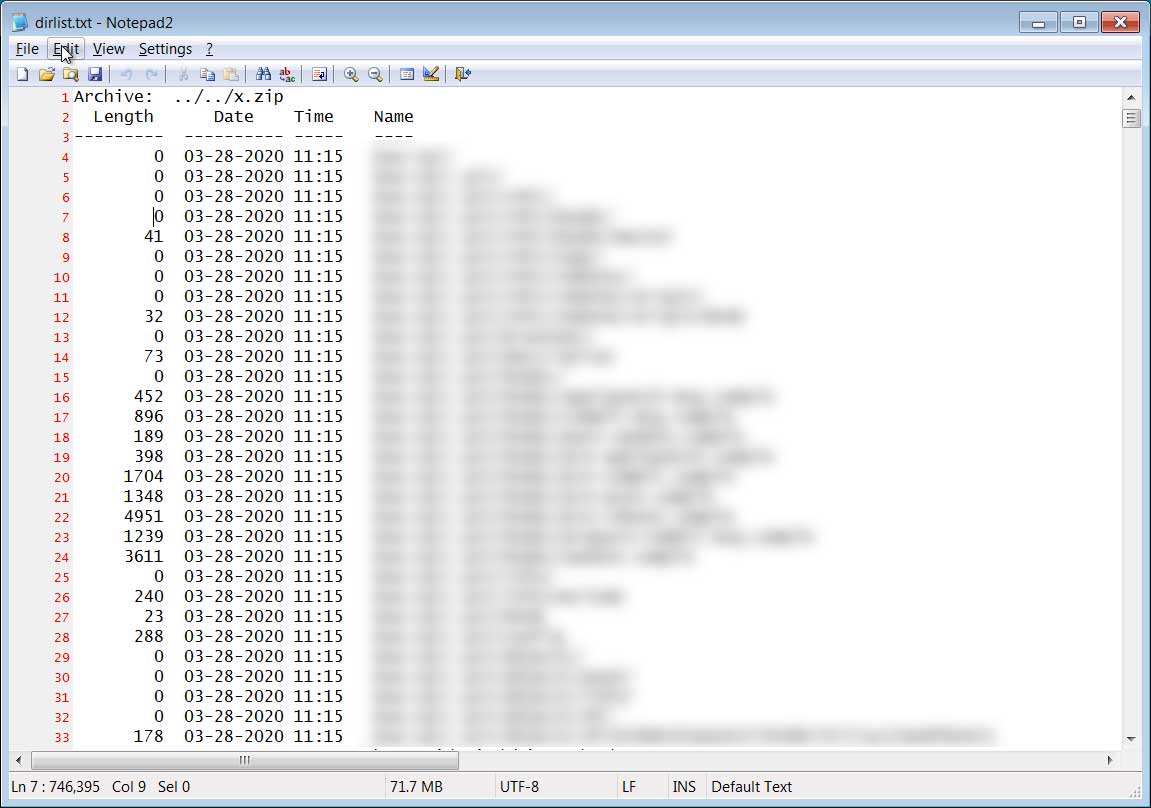
Исходя из временных меток на украденных файлах, взлом GitHub-аккаунта Microsoft произошёл 28 марта 2020 года.

Один из киберпреступников в разговоре с представителями BleepingComputer признался, что у него больше нет доступа к ранее скомпрометированной учётной записи.

В качестве пробника Shiny Hunters опубликовала на одном из хакерских форумов 1 Гб добытых файлов. Проанализировав эту порцию, исследователи сделали вывод, что злоумышленники выкрали в основном различные семплы кода, тестовые проекты и другие похожие данные.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru