



Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

Хакер взломал GitHub-аккаунт Microsoft, выкрал 500 Гб внутренних данных

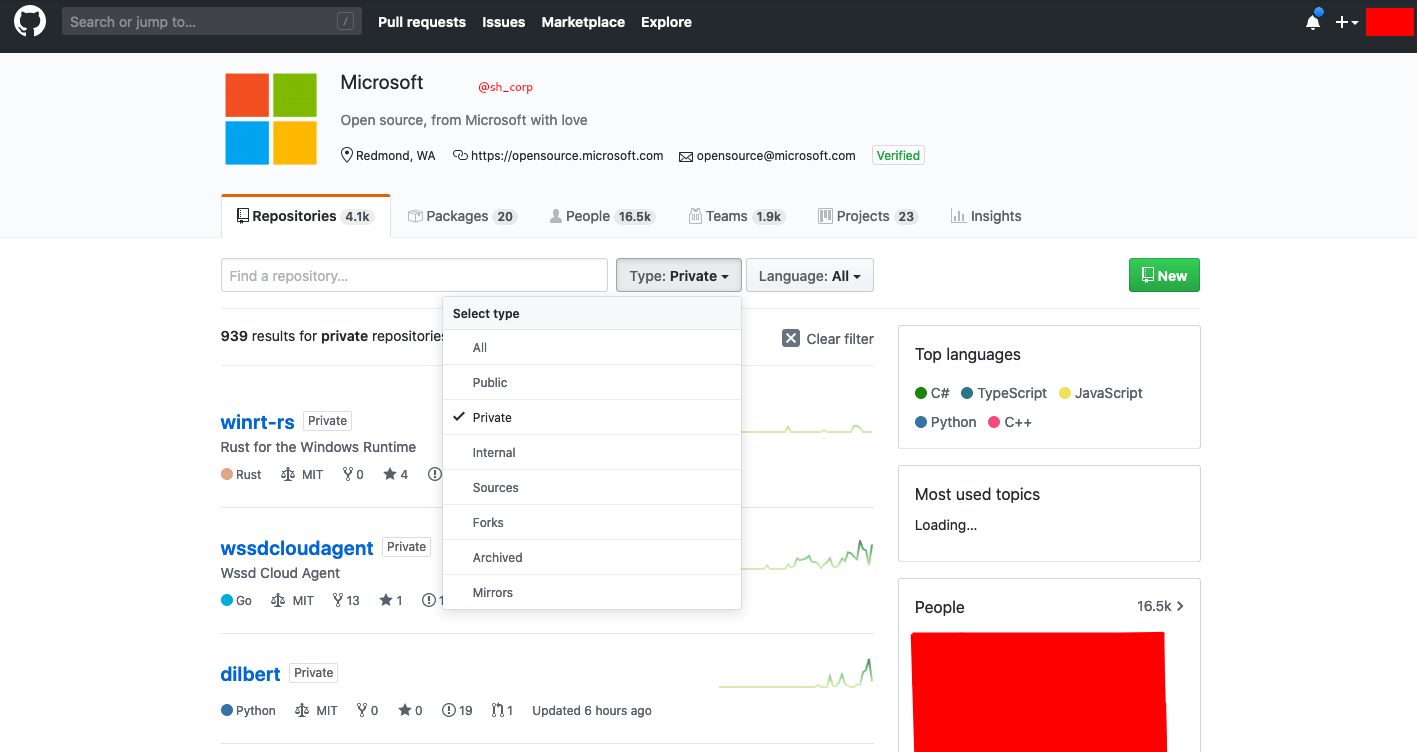
Некая группа киберпреступников, действующая под псевдонимом Shiny Hunters, утверждает, что ей удалось выкрасть 500 Гб данных из личного репозитория Microsoft на GitHub. Инцидент, предположительно, произошёл в конце марта.

По словам Shiny Hunters, первым делом атакующие проникли в принадлежащий Microsoft GitHub-аккаунт, после чего получили полный доступ к «частным» репозиториям корпорации.

Далее злоумышленники загрузили 500 Гб данных, касающихся конфиденциальных проектов. Изначально участники Shiny Hunters хотели продать украденную информацию, однако позже решили опубликовать всё бесплатно.

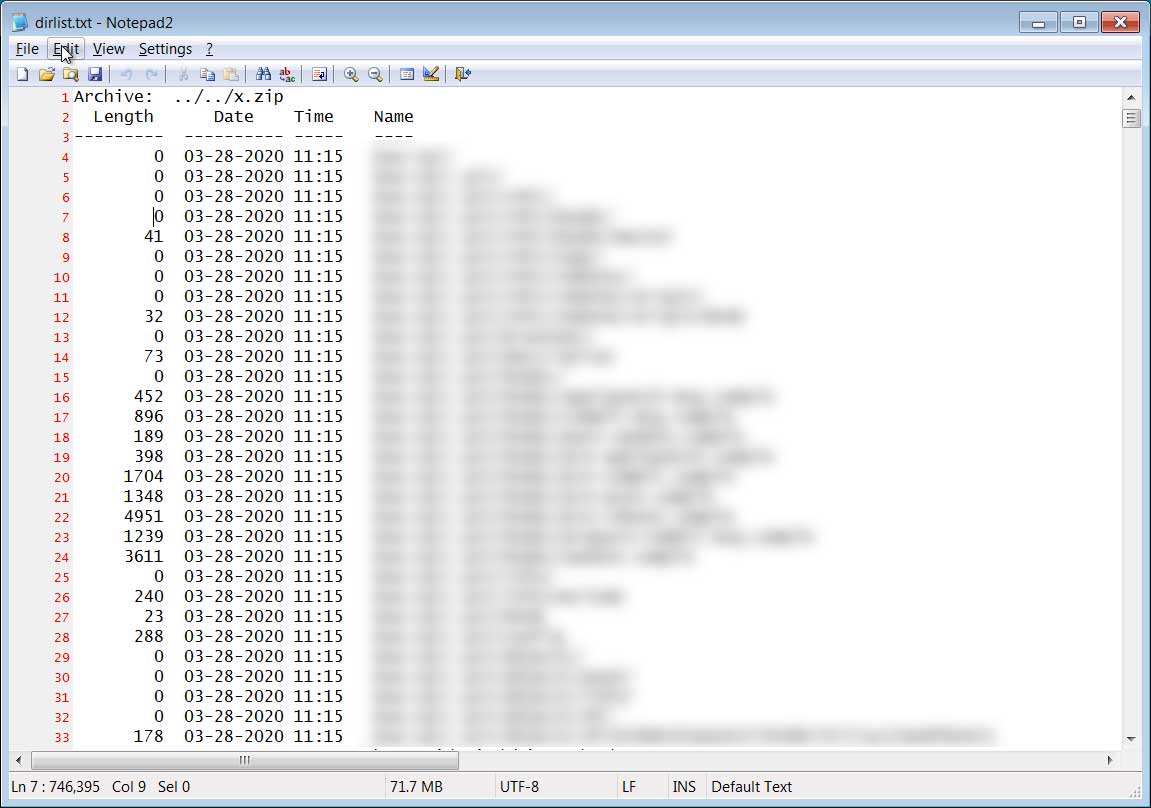
Исходя из временных меток на украденных файлах, взлом GitHub-аккаунта Microsoft произошёл 28 марта 2020 года.

Один из киберпреступников в разговоре с представителями BleepingComputer признался, что у него больше нет доступа к ранее скомпрометированной учётной записи.

В качестве пробника Shiny Hunters опубликовала на одном из хакерских форумов 1 Гб добытых файлов. Проанализировав эту порцию, исследователи сделали вывод, что злоумышленники выкрали в основном различные семплы кода, тестовые проекты и другие похожие данные.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru