



Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Помните, совсем недавно ещё ходили слухи о связи технологии 5G с пандемией новой коронавирусной инфекции COVID-19? Особо агрессивные граждане Великобритании даже пытались уничтожить соответствующие вышки связи. Есть, однако, на этот счёт и другая точка зрения, которую представила компания Huawei: 5G помогает бороться с коронавирусом.

Представители китайского техногиганта убеждены, что высокоскоростной обмен данными — отличный союзник в борьбе с пандемией COVID-19. В пример эксперты приводят опыт Китая, где сети 5G существенно помогли врачам.

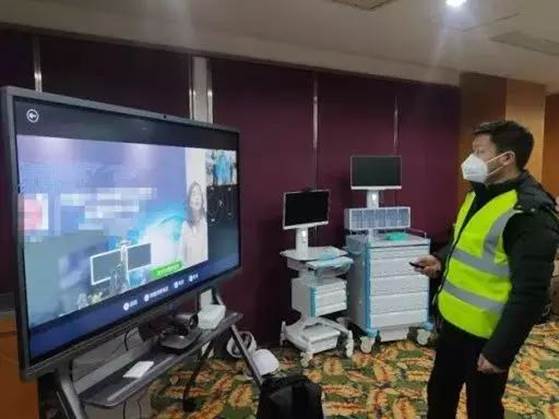
В Huawei обращают внимание на использование в полевом госпитале города Ухань (с которого началась эпидемия) телемедицинских тележек, работающих на основе 5G. Помимо этого, врачи измеряли температуру тела граждан с помощью инфракрасных термометров с поддержкой 5G.

Также Huawei совместно с Chine Telecom запустила платформу для удалённой диагностики, которая обеспечивала медперсонал надёжной связью высокого качества. Как вы уже догадались, платформа эта тоже была развёрнута на основе 5G.

На фотографии ниже запечатлён «виртуальный обход» пациентов при помощи качественной видеосвязи. Такой подход позволяет экономить время врача и снижает риск заразиться от пациентов, поскольку контактировать с ними нужно гораздо реже.

В целом, как считают в Huawei, помощь технологий 5G оказалась в период пандемии практически бесценной. Разработчики уверены, что любой стране необходим такой союзник при встрече лицом к лицу с опасным врагом вроде COVID-19.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru