



Патчи для Android теперь выходят быстрее, Nokia и Sony самые быстрые

Патчи для Android теперь выходят быстрее, Nokia и Sony самые быстрые

Патчи для Android теперь выходят быстрее, Nokia и Sony самые быстрые

Хорошая новость для пользователей Android: теперь обновления для мобильной операционной системы приходят быстрее и более надёжными, чем годами ранее. Аналитики немецкой компании SRLabs подсчитали, что срок доставки патчей сократился с 44 дней до 38.

Большинство пользователей Android не понаслышке знают о проблемах своевременного патчинга уязвимостей.

Термин «окно патчинга» описывает промежуток времени с момента, когда Google публикует обновления на своём сайте, до момента, когда производитель смартфона интегрирует патч в свою прошивку.

Исследователи SRLabs собрали информацию о задержках в выпуске важных обновлений с помощью приложения-сканера SnoopSnitch. Этот сканер установили на свои Android-устройства более 500 тыс. пользователей.

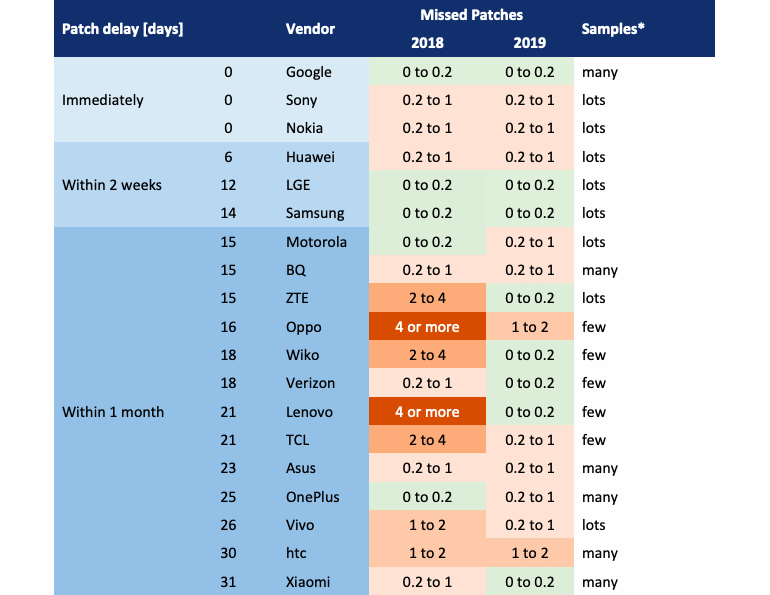
После анализа собранных данных специалисты пришли к выводу, что за последние два года «окно патчинга» сократилось на 15%. Конечно, это общая цифра, поэтому стоит учитывать, что одни производители смартфонов справляются лучше других.

В SRLabs выделили три вендора, чьи показатели были наилучшими: Google, Nokia и Sony. Самые плохие результаты при этом продемонстрировали Xiaomi, HTC и Vivo.

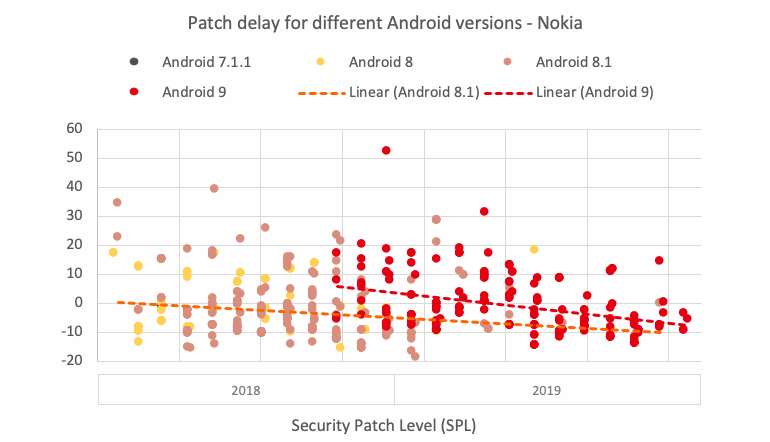
«Вендоры вроде Nokia и Google патчат свои устройства достаточно быстро. Это частично можно объяснить предварительной подготовкой — компании тестируют обновления за месяц до официального релиза», — пишет команда SRLabs.

Помимо этого, эксперты также отметили, что вендоры больше не пропускают важных обновлений. Ранее за некоторыми производителями действительно наблюдалась такая привычка.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru