



Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Компания Valve, разработчик популярных компьютерных игр, подтвердила утечку исходного кода двух крупных проектов — Counter-Strike: Global Offensive и Team Fortress 2. По словам представителей Valve, даже после этого инцидента пользователи могут спокойно играть, не переживая за безопасность своих данных.

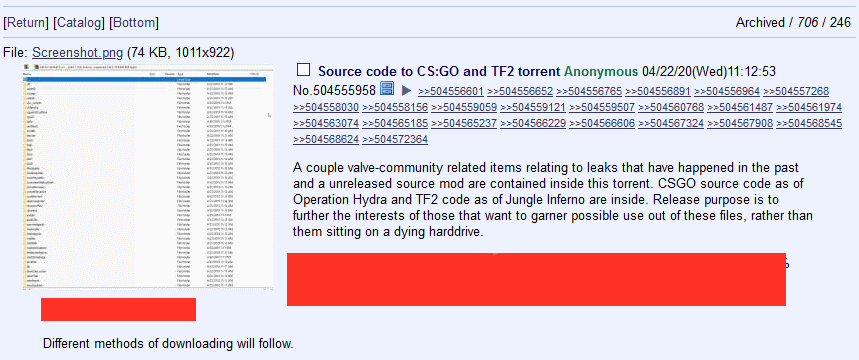
Как известно на данный момент, исходный код игровых проектов просочился на 4chan, а также различные торрент-сайты, откуда его может скачать любой желающий.

Изначально утечка вызвала панику в сообществе геймеров, многие предполагали, что киберпреступники разработают эксплойты и взломают компьютеры любителей CS:GO и TF2.

Вице-президент Valve по маркетингу поспешил успокоить пользователей, заявив, что компания не нашла ни единой причины переживать за безопасность и конфиденциальность игроков.

Также представитель разработчиков игр подчеркнул, что Valve расследует утечку, в связи с чем просит пользователей сообщить всё, что им известно относительно этого инцидента.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru