



Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

Исходный код CS:GO слили на 4chan и торренты, Valve подтвердила утечку

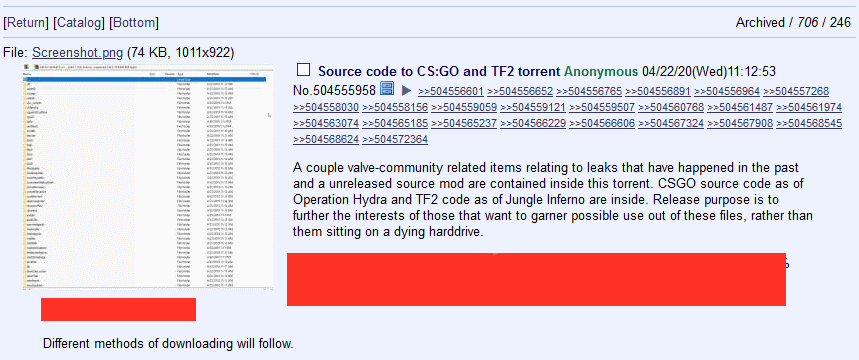
Компания Valve, разработчик популярных компьютерных игр, подтвердила утечку исходного кода двух крупных проектов — Counter-Strike: Global Offensive и Team Fortress 2. По словам представителей Valve, даже после этого инцидента пользователи могут спокойно играть, не переживая за безопасность своих данных.

Как известно на данный момент, исходный код игровых проектов просочился на 4chan, а также различные торрент-сайты, откуда его может скачать любой желающий.

Изначально утечка вызвала панику в сообществе геймеров, многие предполагали, что киберпреступники разработают эксплойты и взломают компьютеры любителей CS:GO и TF2.

Вице-президент Valve по маркетингу поспешил успокоить пользователей, заявив, что компания не нашла ни единой причины переживать за безопасность и конфиденциальность игроков.

Также представитель разработчиков игр подчеркнул, что Valve расследует утечку, в связи с чем просит пользователей сообщить всё, что им известно относительно этого инцидента.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru