



Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Эксперт выявил ещё одну APT-группу в деле об утечке Shadow Brokers и АНБ

Три года назад загадочная группа хакеров, известная как Shadow Brokers, опубликовала набор инструментов для взлома, что в каком-то смысле навсегда изменило цифровое пространство. Теперь исследователь в области кибербезопасности нашёл упоминание новой APT-группы в деле об утечке 2017 года.

Получивший название «Lost in Translation» набор включает десятки хакерских инструментов и эксплойтов, украденных у Агентства национальной безопасности (АНБ) США. Многие полагают, что Запад использовал эти инструменты для взлома других стран.

Одним из самых известных эксплойтов из этого набора является ETERNALBLUE, стоявший за атаками таких крупных вредоносов, как WannaCry и NotPetya.

Однако теперь исследователи обратили внимание ещё на один интересный файл, фигурировавший в утечке Shadow Brokers. Речь о «sigs.py», который расценивают как очень ценный элемент кибершпионажа.

Этот файл, как считают специалисты, представляет собой обычный вредоносный сканер, которым АНБ пользовалось для идентификации посторонних APT-групп во взломанных системах. Sigs.py содержит 44 сигнатуры для выявления хакерских инструментов, которыми пользуются другие киберпреступные группировки.

Спустя несколько лет три сигнатуры файла всё ещё остаются неопознанными — эксперты не могут приписать их ни к одному известному хакерскому инструменту.

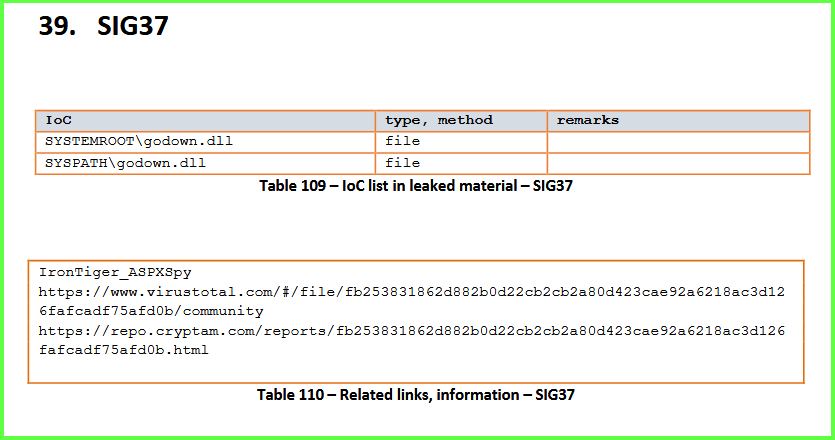
Тем не менее на онлайн-саммите OPCDE один из специалистов распознал сигнатуру под номером 37. Немного подправив её, он смог связать часть кода с китайской кибершпионской группой Iron Tiger (PDF).

Открытие принадлежит Хуану Андресу Герреро, бывшему сотруднику «Лаборатории Касперского» и Google. Специалист планирует опубликовать больше подробностей в отчёте, который выйдет на этой неделе. Также приводим ниже видеозапись саммита, на котором выступал Герреро.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru