



Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Баг ядра Windows 10 позволял обойти песочницу Google Chrome

Уязвимость в ядре Windows 10 позволяла обойти песочницу Google Chrome. Как сообщил один из исследователей Google Project Zero, баг появился с выходом Windows 10 версии 1903 (релиз состоялся 21 мая 2019 года).

Песочница Google Chrome представляет собой защищённую среду, которая изолирует процессы браузера и наделяет их низкими привилегиями в системе.

Таким образом, если злоумышленник получит доступ к Chrome, он не сможет навредить другим программам и самой операционной системе.

«Одним из недостатков имплементации песочницы Google Chrome является её зависимость от безопасности операционной системы Windows», — объясняет Джеймс Форшоу из Project Zero.

«Поскольку работа Windows никак не зависит от команды разработчиков Chromium, определённые механизмы операционной системы могут сломать песочницу».

Это именно тот случай, потому что прокравшаяся в ядро Windows (в версии 19H1) уязвимость затронула функции песочницы Google Chrome.

«Уязвимость, позволяющая обойти функцию безопасности, существует из-за некорректной обработки взаимосвязи токенов. В результате атакующий может выполнить код на более высоком уровне и обойти песочницу», — описывает проблему Microsoft.

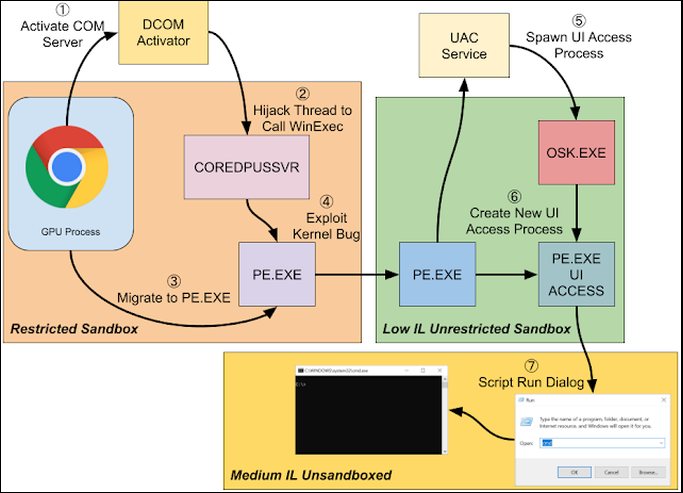
Исследователи в области кибербезопасности смогли создать сложную цепочку эксплуатации, схему которой приводим ниже.

Данная уязвимость отслеживается под идентификатором CVE-2020-0981, разработчики пропатчили её с выходом апрельского набора обновлений.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru