



Sextortion по-новому: вымогатели обещают заразить жертву COVID-19

Sextortion по-новому: вымогатели обещают заразить жертву COVID-19

Sextortion по-новому: вымогатели обещают заразить жертву COVID-19

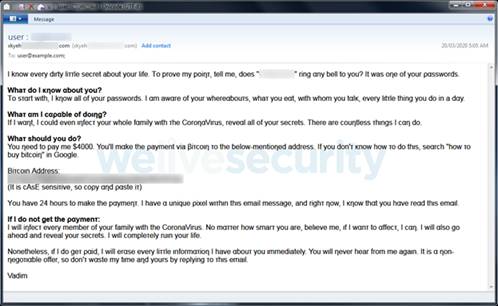
Новые операции кибервымогателей, играющие на страхах в отношении пандемии новой коронавирусной инфекции COVID-19, отмечаются особым подходом к шантажу. В частности, злоумышленники задействуют уже всем знакомый вид вымогательства sextortion, однако в этот раз они обыграли его несколько иначе.

Ранее sextortion выглядел приблизительно так: пользователю приходило письмо, в котором мошенники утверждали, что в их распоряжении имеется запись с веб-камеры жертвы, на которой запечатлён процесс посещения порносайта.

Чтобы заставить человека заплатить выкуп, злоумышленник угрожал разослать эту запись его знакомым, друзьям и родственникам. Сейчас же такой подход несколько изменился.

Как выяснили специалисты антивирусной компании ESET, в недавних атаках кибервымогатели обещали заразить жертву и всю её семью новой коронавирусной инфекцией COVID-19. При этом пользователю предоставляют возможность откупиться.

Находятся те, кто поддаётся панике и на фоне всей этой неопределённости с вирусом переводят деньги преступнику. Специалисты отмечают, что вымогатели могут не остановиться на первой сумме, а продолжить требовать средства.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru