



Sextortion по-новому: вымогатели обещают заразить жертву COVID-19

Sextortion по-новому: вымогатели обещают заразить жертву COVID-19

Sextortion по-новому: вымогатели обещают заразить жертву COVID-19

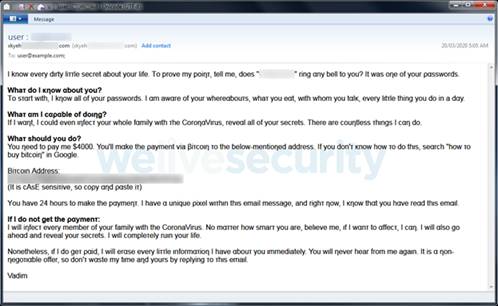
Новые операции кибервымогателей, играющие на страхах в отношении пандемии новой коронавирусной инфекции COVID-19, отмечаются особым подходом к шантажу. В частности, злоумышленники задействуют уже всем знакомый вид вымогательства sextortion, однако в этот раз они обыграли его несколько иначе.

Ранее sextortion выглядел приблизительно так: пользователю приходило письмо, в котором мошенники утверждали, что в их распоряжении имеется запись с веб-камеры жертвы, на которой запечатлён процесс посещения порносайта.

Чтобы заставить человека заплатить выкуп, злоумышленник угрожал разослать эту запись его знакомым, друзьям и родственникам. Сейчас же такой подход несколько изменился.

Как выяснили специалисты антивирусной компании ESET, в недавних атаках кибервымогатели обещали заразить жертву и всю её семью новой коронавирусной инфекцией COVID-19. При этом пользователю предоставляют возможность откупиться.

Находятся те, кто поддаётся панике и на фоне всей этой неопределённости с вирусом переводят деньги преступнику. Специалисты отмечают, что вымогатели могут не остановиться на первой сумме, а продолжить требовать средства.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru