



Апрельские обновления сломали полное сканирование в Windows Defender

Апрельские обновления сломали полное сканирование в Windows Defender

Апрельские обновления сломали полное сканирование в Windows Defender

Апрельский набор апдейтов для систем Windows продолжает преподносить сюрпризы. На этот раз стало известно о проблемах в работе Windows Defender после установки последних патчей. Баг приводит к вылету программы Windows Defender в процессе полного сканирования системы.

Первым о проблеме сообщил пользователь AskWoody. По его словам, после запуска полного сканирования Windows Defender внезапно начинал сбоить. При этом проверка показала, что быстрое сканирование проходит абсолютно нормально.

По какой-то причине служба Windows Defender Antivirus Service перестаёт отвечать после нескольких проверенных в режиме полного сканирования файлов. В результате в лог антивируса выводится куча ошибок.

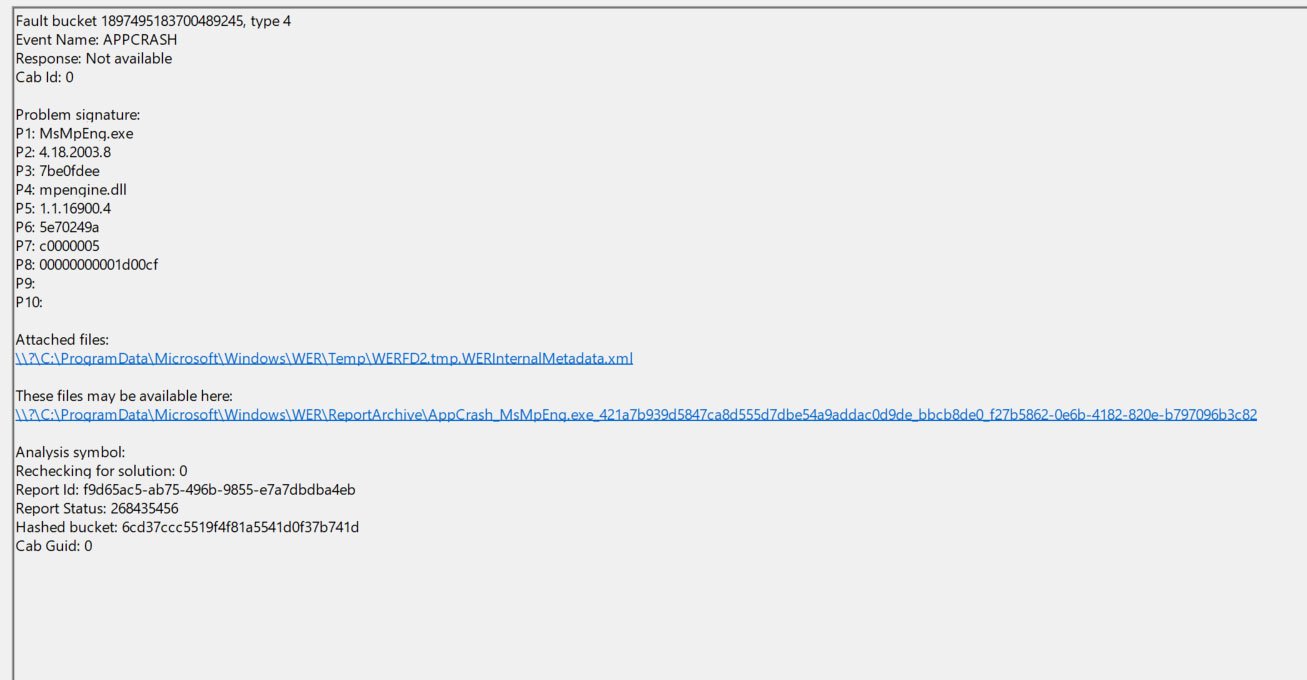
Если просмотреть запись событий в Windows Defender, можно увидеть, что служба антивируса перестала отвечать и завершилась с ошибкой:

The Windows Defender Antivirus Service service terminated unexpectedly.  It has done this 1 time(s).  The following corrective action will be taken in 100 milliseconds: Run the configured recovery program.

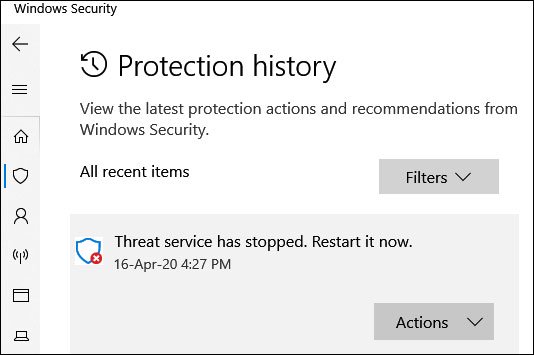
В настройках антивирусной программы появляется сообщение об остановке службы, которую можно перезапустить.

Одни из пользователей Reddit указал на одну из причин слоев — сканирование файлов с двумя точками в имени.

Microsoft выпустила версию 1.313.1687.0, в которой, по словам разработчиков, эта проблема устранена.

Напомним, что апрельские обновления также сломали работу написанных на VBA программ в Windows.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru