



Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

Стоящие за распространением нового вайпера злоумышленники прикрываются двумя крупными именами в сфере кибербезопасности. В результате действия этого вредоноса компьютер пользователя блокируется ещё до загрузки операционной системы Windows.

Жертвами нового вайпера стали любители бесплатного и взломанного софта. Загружая «крякнутые» программы с соответствующих сайтов, невнимательные пользователи установили в систему деструктивное приложение.

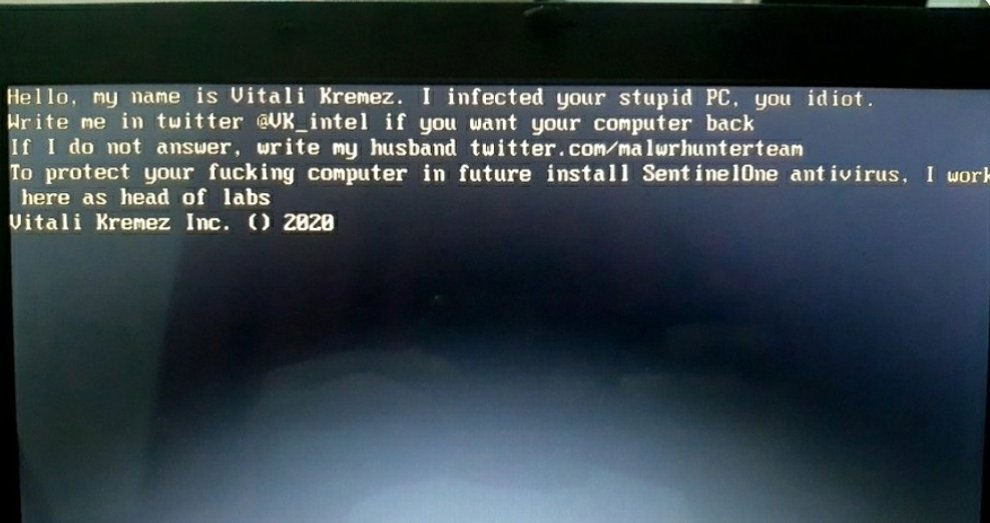
После перезагрузки поражённый вредоносом компьютер выводит сообщение злоумышленников, в котором утверждается, что за атакой стоит знаменитый исследователь Виталий Кремец и MalwareHunterTeam. Эти два имени широко известны в ИБ-среде; они, конечно, ничего общего с атаками они не имеют.

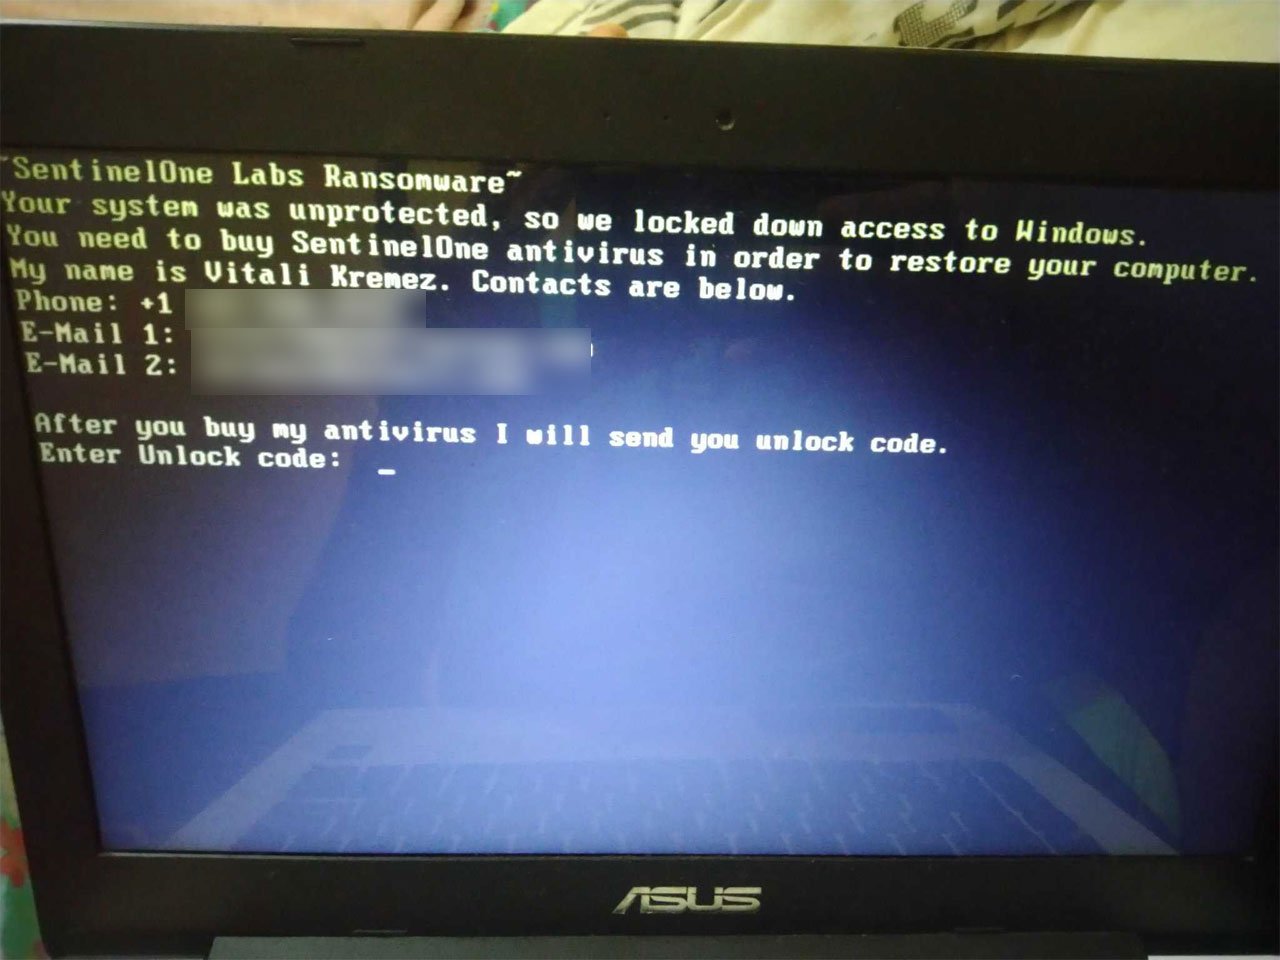
Эксперты также вышли и на другой вариант этого же вайпера, который представлялся «SentinelOne Labs Ransomware». В этом случае преступники пошли ещё дальше: опубликовали адрес электронной почты и номер телефона Виталия Кремеца.

Данная вредоносная программа представляет собой классический пример MBRLocker — вредонос блокирует главную загрузочную запись (MBR), из-за чего компьютер просто не может загрузить операционную систему.

Напомним, что в начале месяца специалисты обнаружили новую деструктивную программу для Windows, получившую имя «Coronavirus». Этот зловред использует тему COVID-19 и перезаписывает MBR.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru