



С-Терра создала решение для обеспечения безопасного удалённого доступа

С-Терра создала решение для обеспечения безопасного удалённого доступа

С-Терра создала решение для обеспечения безопасного удалённого доступа

При переводе сотрудников организации на удаленную работу обеспечьте им защищенный доступ к корпоративным информационным ресурсам в соответствии с требованиями регуляторов и с использованием программных решений С-Терра.

При переводе сотрудников организации на удаленную работу важно обеспечить им защищенный доступ к корпоративным информационным ресурсам. Сегодня это стало очевидно всем, кто вынужден работать из дома, соблюдая рекомендованный режим самоизоляции. В ситуации, когда сотрудники обращаются к ресурсам компании со своих домашних компьютеров и ноутбуков, с личных мобильных устройств, вопросы обеспечения безопасности данных стоят особенно остро.

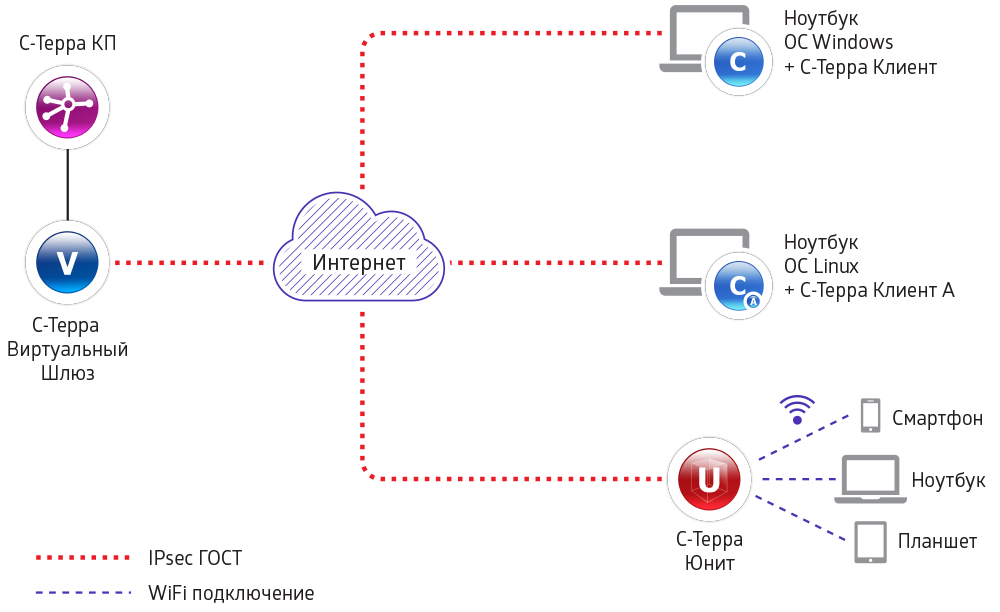
Компания «С-Терра СиЭсПи» специально разработала решение для обеспечения безопасного удаленного доступа с использованием программных продуктов: С-Терра Виртуальный Шлюз, СТерра Клиент, С-Терра КП. В особых случаях, когда установка программного клиента на устройство невозможна, рекомендуется использовать программно-аппаратный комплекс – миниатюрный пользовательский шлюз безопасности С-Терра Юнит.

«Используя решение С-Терра, можно быть уверенным, что все требования регуляторов по защите передачи данных выполнены, и безопасность будет обеспечена. В линейке продуктов С-Терра есть средства защиты трафика как компьютеров и ноутбуков под управлением ОС Windows и Linux, так и мобильных устройств с любой операционной системой, даже Android или iOS самой современной версии. Мы проверили это решение на собственном опыте, переведя на «удалёнку» своих сотрудников», - отметил Аркадий Пыслару, коммерческий директор компании «С-Терра СиЭсПи».

Решение С-Терра можно применять как в малых сетях, до 10 удаленных рабочих мест, так и в сетях большого масштаба, с тысячами сотрудников, работающих дистанционно. В центральном офисе в виртуальной машине, созданной в гипервизоре, устанавливается С-Терра Виртуальный Шлюз, который агрегирует на себе клиентские подключения, а также система централизованного управления СТерра КП. На рабочие места удаленных пользователей устанавливаются дистрибутивы С-Терра Клиент (для всех актуальных версий ОС Windows), либо СТерра Клиент А (для ОС Astra-Linux SE), либо С-Терра Юнит (для любых ОС). Программные клиенты могут использовать любой подходящий вариант подключения (Ethernet, Wi-fi, 4G-модем). С-Терра Юнит поддерживает как проводные, так и беспроводные (WiFi, 3G/4G) каналы связи.

На сайте компании размещено подробное описание как программных вариантов решения по защите удаленного доступа, так и вариантов с использованием программно-аппаратных средств.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru