



Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

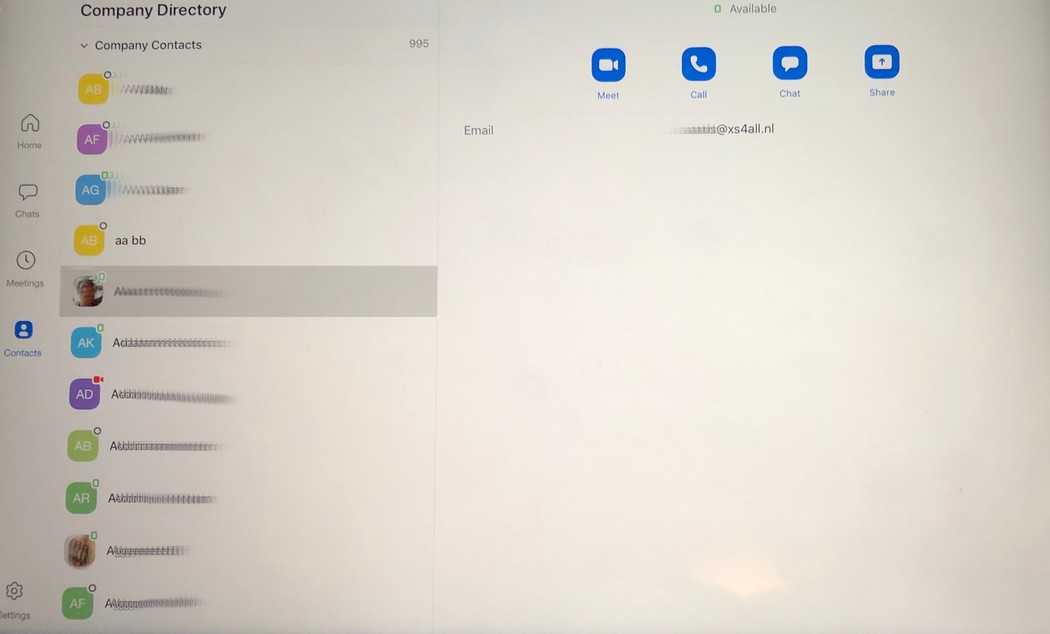
Zoom, софт для организации видеоконференций, раскрывает адреса электронной почты, фотографии пользователей и позволяет инициировать звонок с незнакомцами. Причина кроется в некорректном способе обработки контактов, якобы работающих в одной организации.

Как известно, Zoom группирует контакты с одинаковым email-доменом в каталог «Company Directory». Такой принцип позволяет быстро находить конкретных коллег, просматривать их фото и адрес почты, а также звонить им.

Тем не менее, согласно отчёту Vice, Zoom также ошибочно группирует отдельных пользователей, зарегистрированных с личным ящиком электронной почты.

На деле это значит, что незнакомые люди смогут просматривать фотографии и персональные адреса электронной почты друг друга, а также звонить друг другу, хотя по факту коллегами они являться не будут.

Пока непонятно, насколько распространён данный баг, также неизвестно число затронутых ошибкой доменов.

Вчера ФБР предупредило о резком скачке атак на видеоконференции Zoom — киберпреступники целенаправленно ищут жертв среди пользователей этого приложения.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru