



Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

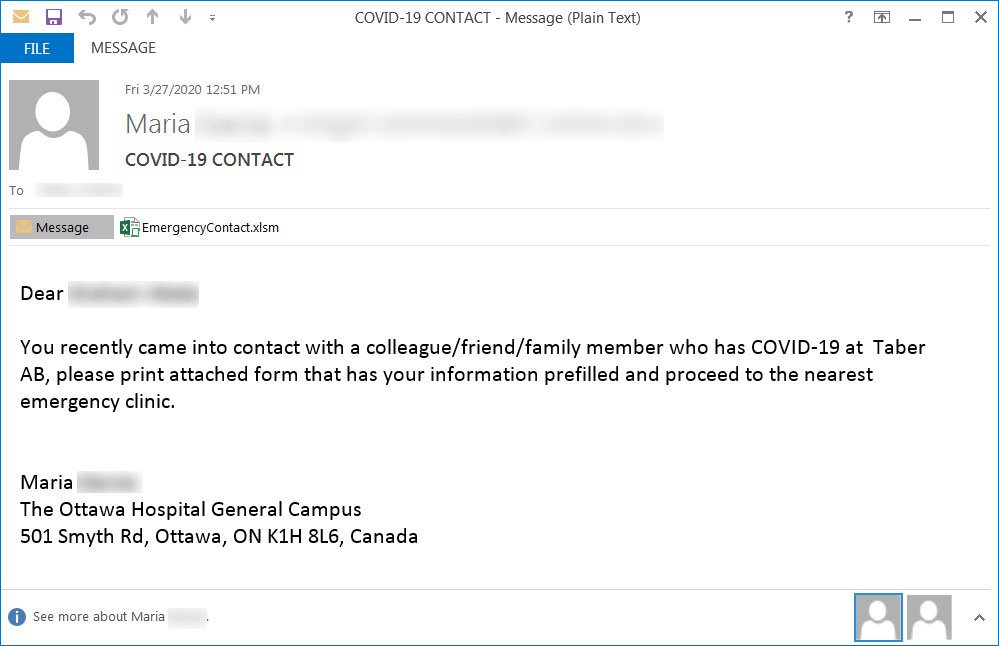
Киберпреступники по-новому используют тему нового коронавируса COVID-19: фишинговые письма приходят якобы от местных медучреждений и утверждают, что получатель какое-то время находился рядом с источником вируса.

Злоумышленники пытаются запугать сотрудников организаций и убедить их в том, что у членов их семей, коллег и друзей диагностировали новый коронавирус.

Следуя логике, фишеры убедительно рекомендуют получателю письма провериться самому. Для этого прикрепляется специальное вложение «EmergencyContact.xlsm», которое необходимо распечатать и принести в ближайшую больницу.

При открытии файлы пользователь должен будет разрешить выполнение определённого контента, после чего в систему установится вредоносная программа.

«Если пользователь разрешит выполнение контента в документе, он загрузит и запустит вредоносную составляющую», — пишут специалисты.

Сам вредонос внедряет множество процессов в легитимные потоки вроде msiexec.exe — это помогает ему уходить от обнаружения антивирусными программами. После этого зловред будет пытаться похитить цифровую валюту жертвы.

К сожалению, это одна из многочисленных вредоносных кампаний, использующих тему коронавируса. В середине марта было зафиксировано 2500 атак в сутки, в ходе которых злоумышленники тоже эксплуатировали COVID-19.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru