



Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Информация, принадлежащая более чем 4,9 млн грузинских избирателей (включая уже покойных граждан), была опубликована на одном из хакерских форумов. Пока непонятно, является ли опубликовавший посредником или он сам скомпрометировал данные.

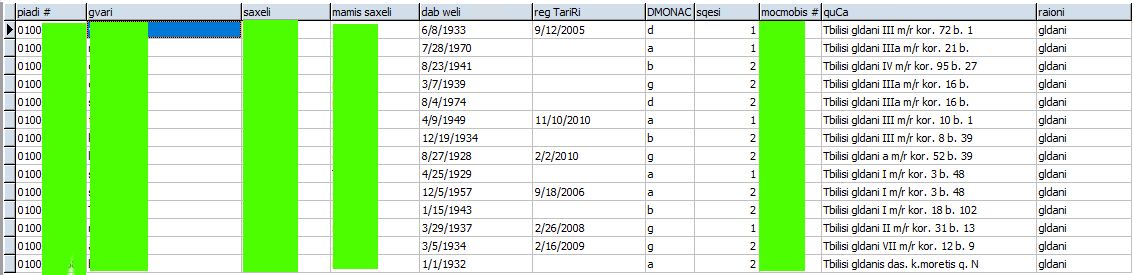
Среди слитых персональных данных: ФИО, домашние адреса, даты рождения, идентификационные и телефонные номера. Всё это было упаковано в MDB-файл размером 1,04 Гб.

Опубликованную информацию заметили специалисты сервиса Under the Breach, специализирующегося на мониторинге и предотвращении утечек. В базе данных было 4 934 863 записи, однако авторы не утруждали себя актуализацией информации.

На одном из опубликованных скриншотов видно, что в БД находились данные миллионов ныне покойных граждан.

Выложивший базу пользователь утверждает, что все данные были взяты с официального правительственного ресурса voters.cec.gov.ge. Предполагается, что конфиденциальную информацию удалось достать либо с помощью брутфорс-атаки на сам сайт, либо через соответствующее приложение для Android.

Напомним, что парламентские выборы в Грузии запланированы на октябрь 2020 года.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru