



Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Компания AMD, производящая процессоры и видеокарты, сообщила о краже файлов, касающихся графических разработок. При этом представители отметили, что AMD не сильно обеспокоена этой утечкой.

Киберпреступник, использующий онлайн-псевдоним «Palesa» утверждает, что ему удалось выкрасть исходный код нескольких GPU, над которыми работает AMD.

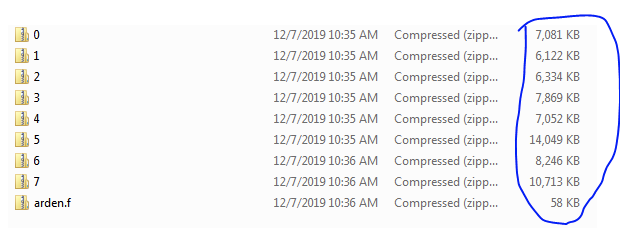
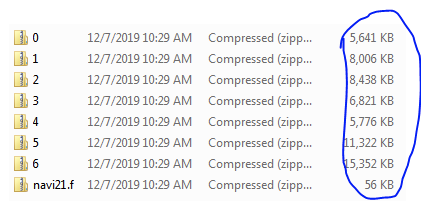
В список затронутых продуктов вошли: архитектура Navi 10, отдельные видеокарты серии Radeon RX 5000, а также ожидающие выхода Navi 21 и Arden. К слову, Arden — кодовое имя для GPU, который будет установлен в консолях Xbox Series X, релиз которых должен состояться в этом году.

По словам Palesa, он взял внутренние файлы компании с принадлежащего AMD сервера. При этом злоумышленник планирует заработать на скомпрометированной информации и получить деньги либо от AMD, либо от других заинтересованных лиц.

Palesa уже даже выслушал «хорошие предложения в биткоинах» за украденные файлы. В пересчёте на доллары хакеру, по его словам, предложили от $50 000 до $100 000, однако он ждёт предложения от AMD.

«Украденные элементы представляют собой тестовые файлы, относящиеся к набору текущих и будущих графических продуктов. Нам ещё в декабре 2019 года некто сообщил, что в его распоряжении есть эти файлы», — гласит официальное заявление AMD.

Palesa недавно выложил часть украденных файлов на GitHub. Исследователи успели сделать скриншоты, пока информация ещё была доступна:

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru