



Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Компания AMD, производящая процессоры и видеокарты, сообщила о краже файлов, касающихся графических разработок. При этом представители отметили, что AMD не сильно обеспокоена этой утечкой.

Киберпреступник, использующий онлайн-псевдоним «Palesa» утверждает, что ему удалось выкрасть исходный код нескольких GPU, над которыми работает AMD.

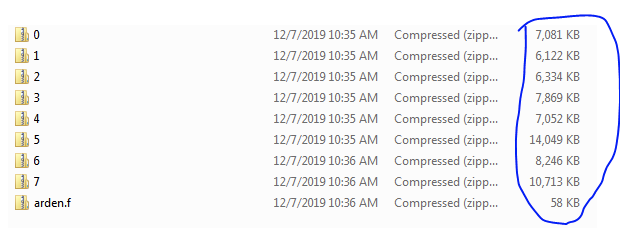
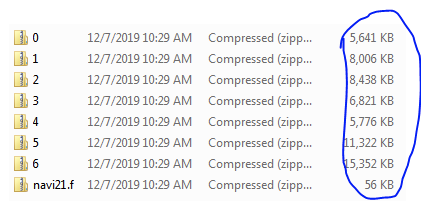
В список затронутых продуктов вошли: архитектура Navi 10, отдельные видеокарты серии Radeon RX 5000, а также ожидающие выхода Navi 21 и Arden. К слову, Arden — кодовое имя для GPU, который будет установлен в консолях Xbox Series X, релиз которых должен состояться в этом году.

По словам Palesa, он взял внутренние файлы компании с принадлежащего AMD сервера. При этом злоумышленник планирует заработать на скомпрометированной информации и получить деньги либо от AMD, либо от других заинтересованных лиц.

Palesa уже даже выслушал «хорошие предложения в биткоинах» за украденные файлы. В пересчёте на доллары хакеру, по его словам, предложили от $50 000 до $100 000, однако он ждёт предложения от AMD.

«Украденные элементы представляют собой тестовые файлы, относящиеся к набору текущих и будущих графических продуктов. Нам ещё в декабре 2019 года некто сообщил, что в его распоряжении есть эти файлы», — гласит официальное заявление AMD.

Palesa недавно выложил часть украденных файлов на GitHub. Исследователи успели сделать скриншоты, пока информация ещё была доступна:

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru