



Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Компания AMD, производящая процессоры и видеокарты, сообщила о краже файлов, касающихся графических разработок. При этом представители отметили, что AMD не сильно обеспокоена этой утечкой.

Киберпреступник, использующий онлайн-псевдоним «Palesa» утверждает, что ему удалось выкрасть исходный код нескольких GPU, над которыми работает AMD.

В список затронутых продуктов вошли: архитектура Navi 10, отдельные видеокарты серии Radeon RX 5000, а также ожидающие выхода Navi 21 и Arden. К слову, Arden — кодовое имя для GPU, который будет установлен в консолях Xbox Series X, релиз которых должен состояться в этом году.

По словам Palesa, он взял внутренние файлы компании с принадлежащего AMD сервера. При этом злоумышленник планирует заработать на скомпрометированной информации и получить деньги либо от AMD, либо от других заинтересованных лиц.

Palesa уже даже выслушал «хорошие предложения в биткоинах» за украденные файлы. В пересчёте на доллары хакеру, по его словам, предложили от $50 000 до $100 000, однако он ждёт предложения от AMD.

«Украденные элементы представляют собой тестовые файлы, относящиеся к набору текущих и будущих графических продуктов. Нам ещё в декабре 2019 года некто сообщил, что в его распоряжении есть эти файлы», — гласит официальное заявление AMD.

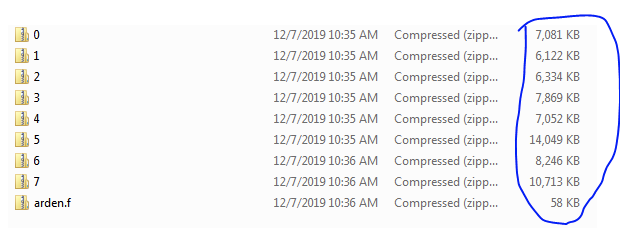
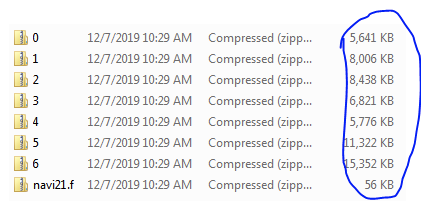
Palesa недавно выложил часть украденных файлов на GitHub. Исследователи успели сделать скриншоты, пока информация ещё была доступна:

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru