



Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Киберпреступники переключились на взлом домашних маршрутизаторов, с помощью которых они перенаправляют жертву на вредоносные сайты, где якобы размещена актуальная информация о новом коронавирусе COVID-19.

Попав на такой ресурс, пользователь рискует, поскольку злоумышленники пытаются выкрасть пароли и учётные данные от криптовалютных кошельков.

Как сообщили специалисты антивирусной компании Bitdefender, преступники атакуют маршрутизаторы Linksys. По другой информации, под угрозой также роутеры от D-Link.

Исследователи пока не до конца понимают, как именно злоумышленники взламывают устройства. Одна из версий — атакующие угадывают пароли, защищающие консоль удалённого управления роутеров. Также преступники вполне могут «зайти со стороны» облачных аккаунтов пользователей устройств от Linksys.

Проникнув в систему маршрутизатора, операторы переназначают серверы DNS — в принципе, стандартная техника, позволяющая перенаправить жертву на сайты, распространяющие вредоносные программы или похищающие данные.

При этом злоумышленники придумали интересный метод обхода предупреждений браузеров о недействительном TLS-сертификате. На вредоносных сайтах закрыт порт 443, передающий защищённый протоколом HTTPS трафик. Такой подход заставляет сайты подключаться по HTTP, а браузеры или почтовые клиенты не выводят предупреждений.

В настоящей кампании атакующие используют для редиректа следующие домены:

  • aws.amazon.com
  • goo.gl
  • bit.ly
  • washington.edu
  • imageshack.us
  • ufl.edu
  • disney.com
  • cox.net
  • xhamster.com
  • pubads.g.doubleclick.net
  • tidd.ly
  • redditblog.com
  • fiddler2.com
  • winimage.com

Злонамеренные IP-адреса — 109.234.35.230 и 94.103.82.249.

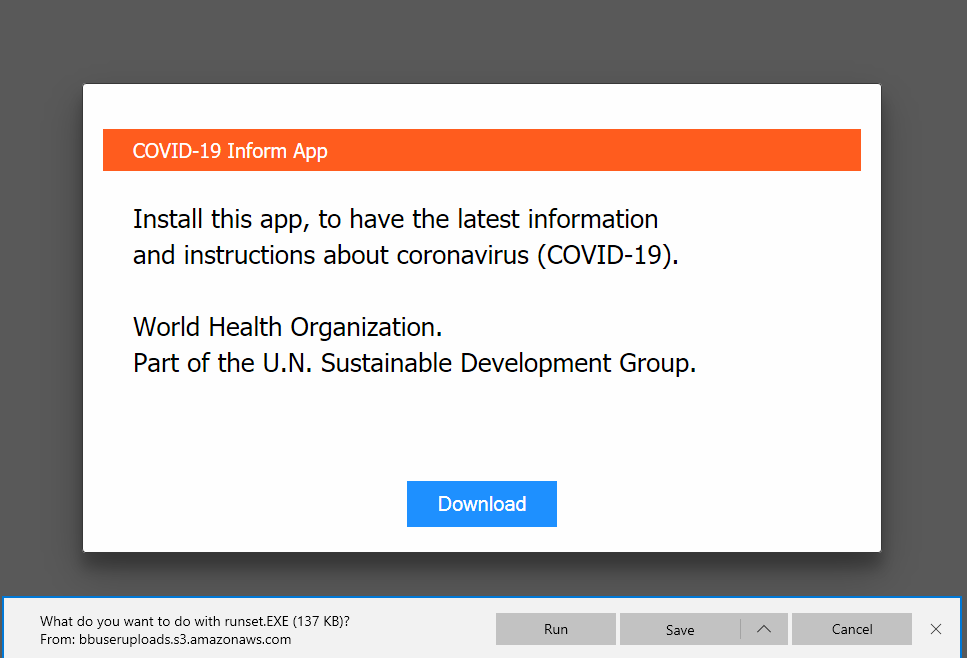
Зайдя на сайт киберпреступников, можно увидеть, что там предлагают скачать специальное приложение, которое снабдит пользователя актуальной информацией о распространении нового коронавируса, а также даст рекомендации и инструкции.

На деле же пользователь установить себе в систему вредоносную программу Oski.

Подпишитесь на новости

Более 50% магистральных линий связи в России перешагнули срок гарантии

Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.

Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.

В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.

Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.

Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.

Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.

Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.

RSS: Новости на портале Anti-Malware.ru