



TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

Разработчики TeamViewer решили остановить проверку коммерческого использования своих продуктов для удалённого доступа. Это коснётся тех стран, которые на сегодняшний день серьёзно затронуты пандемией нового коронавируса (COVID-19).

Как известно, программу TeamViewer можно установить для личного пользования и удалённо помогать семье и друзьям. Такое использование софта не подразумевает оплату.

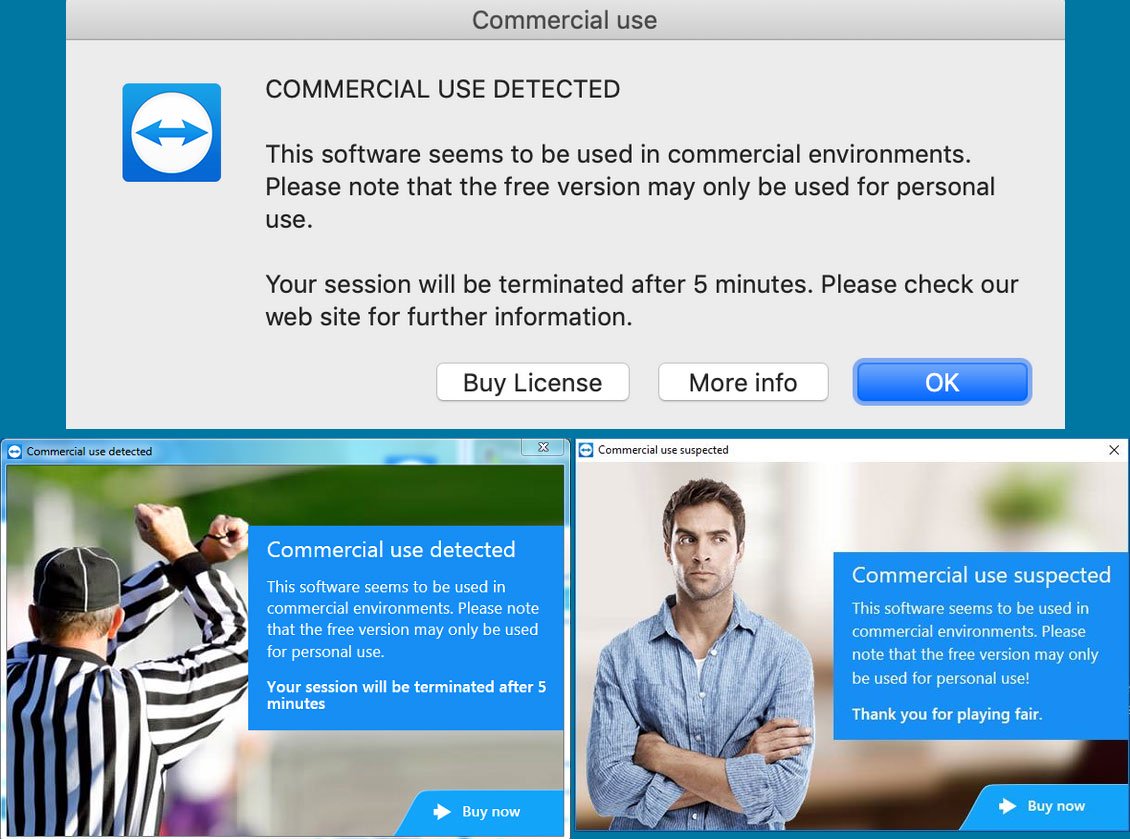
Однако разработчики предусмотрели так называемые проверки коммерческого использования своих продуктов. Это значит, что любому пользователю, подозреваемому в коммерческом использовании, будут выводиться соответствующие уведомления, предлагающие купить лицензию.

При этом текущая сессия будет разорвана, что ужасно мешает процессу.

Хуже всего, что отдельные люди, использующие TeamViewer для личных нужд, не прошли эти проверки, после чего им начали выводить назойливые уведомления.

Более того, после уведомления идентификатор пользователя TeamViewer заносится в специальный список. Далее воспользоваться софтом нормально уже не получается, приходится сбрасывать сам идентификатор.

Поскольку сейчас многие работают из дома, вопрос использования программ для удалённого доступа стоит как никогда остро. Команда TeamViewer понимает это, поэтому решила избавить граждан серьёзно затронутых COVID-19 стран от проверок коммерческого использования.

В первую очередь такая политика коснётся Китая, Италии и Великобритании.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru