



TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

TeamViewer не будет проверять лицензию в затронутых COVID-19 странах

Разработчики TeamViewer решили остановить проверку коммерческого использования своих продуктов для удалённого доступа. Это коснётся тех стран, которые на сегодняшний день серьёзно затронуты пандемией нового коронавируса (COVID-19).

Как известно, программу TeamViewer можно установить для личного пользования и удалённо помогать семье и друзьям. Такое использование софта не подразумевает оплату.

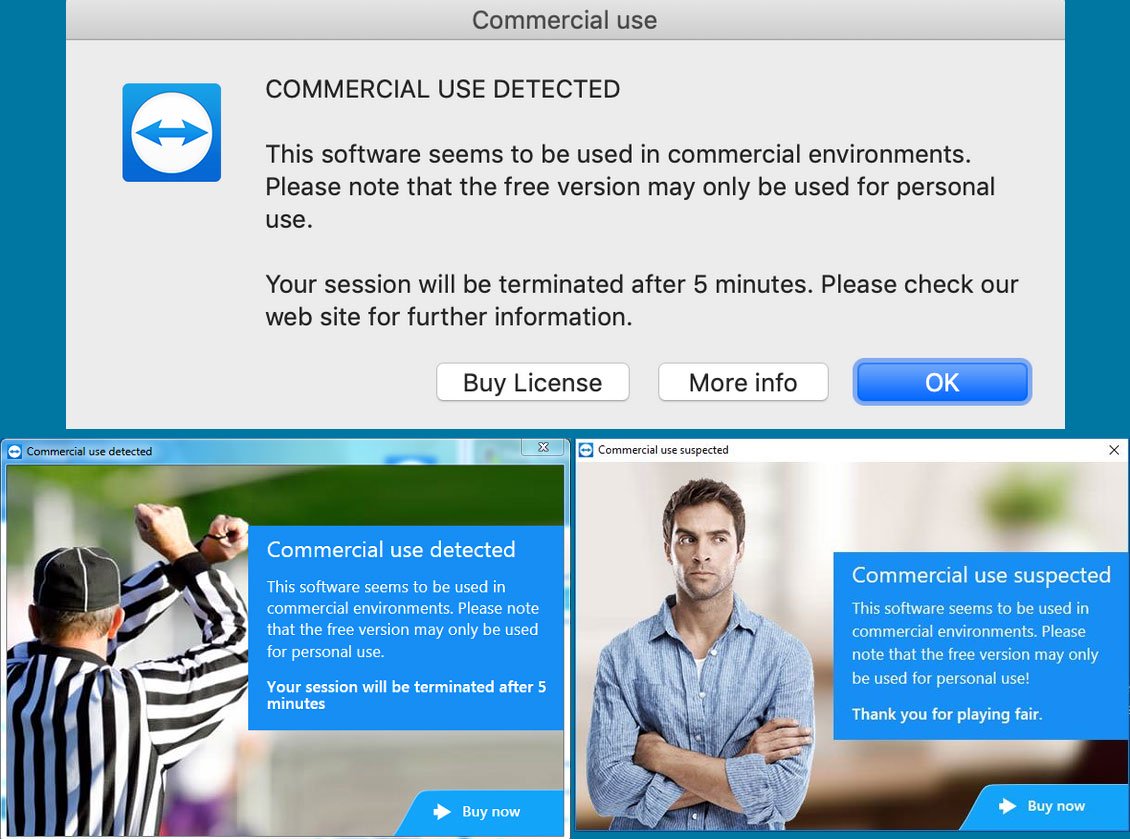
Однако разработчики предусмотрели так называемые проверки коммерческого использования своих продуктов. Это значит, что любому пользователю, подозреваемому в коммерческом использовании, будут выводиться соответствующие уведомления, предлагающие купить лицензию.

При этом текущая сессия будет разорвана, что ужасно мешает процессу.

Хуже всего, что отдельные люди, использующие TeamViewer для личных нужд, не прошли эти проверки, после чего им начали выводить назойливые уведомления.

Более того, после уведомления идентификатор пользователя TeamViewer заносится в специальный список. Далее воспользоваться софтом нормально уже не получается, приходится сбрасывать сам идентификатор.

Поскольку сейчас многие работают из дома, вопрос использования программ для удалённого доступа стоит как никогда остро. Команда TeamViewer понимает это, поэтому решила избавить граждан серьёзно затронутых COVID-19 стран от проверок коммерческого использования.

В первую очередь такая политика коснётся Китая, Италии и Великобритании.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru