



Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Исследователи проанализировали одну из функций мобильной операционной системы Android, о которой долгое время мало что было известно. Тем не менее, как считают эксперты, эти возможности могут угрожать конфиденциальности пользователей.

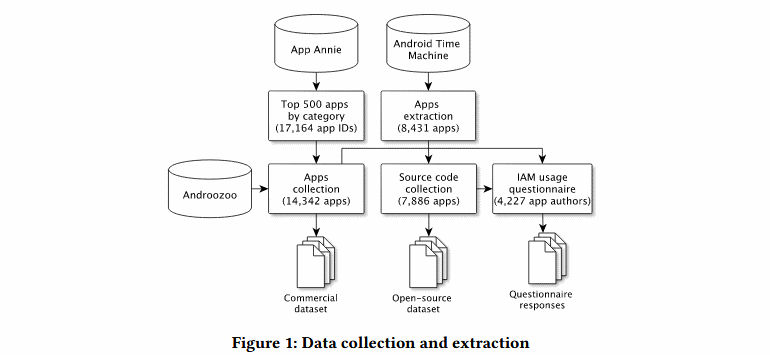
В исследовании отмечается, что сегодня всё больше Android-приложений используют IAM (Installed Application Methods) — набор API системы Android, позволяющий разработчикам получить список установленных на устройстве приложений.

Изначально Google создал эти вызовы API, чтобы девелоперы могли выявить несовместимость приложений. Однако в отчёте (PDF) экспертов высказывается предположение, что IAM также можно использовать для снятия цифрового отпечатка или отслеживания пользователя.

В частности, опасность заключается в том, что рекламодатели могут вычислить интересы пользователя и его личные предпочтения. Более того, проанализировав список установленных приложений, можно определить пол, родной язык, религиозные предпочтения и прочую похожую информацию.

Ещё один неприятный нюанс — себя нельзя защитить от подобных техник снятия цифрового отпечатка, поскольку IAM в процессе работы не спрашивает разрешения пользователя.

Интересно также, что приложение может осуществлять вызовы IAM без ведома самого разработчика. Таким образом, если, например, программа содержит рекламную библиотеку, вызовы API IAM будут осуществляться от её лица, а создатель софта даже не будет в курсе этого.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru