



Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

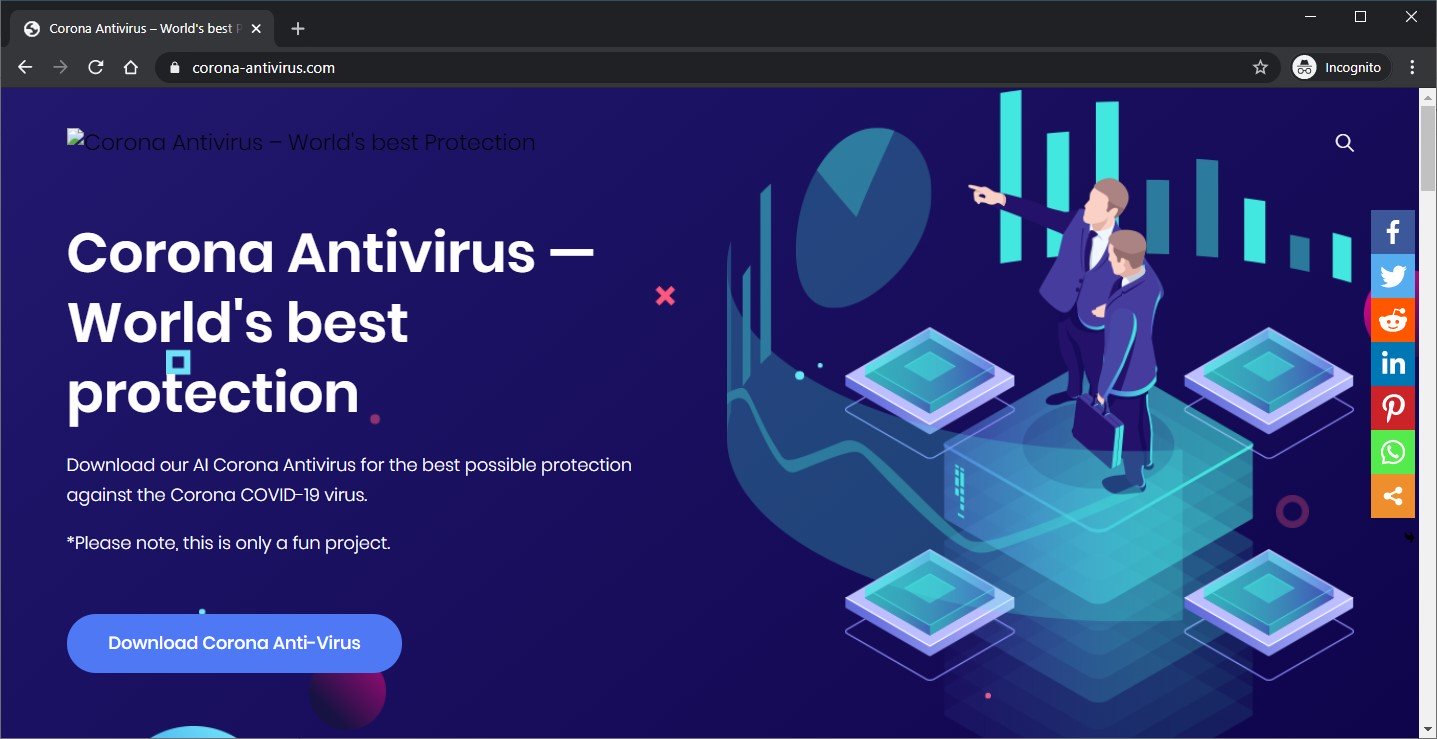
Кибермошенники настолько откровенно пытаются зацепиться за тему нового коронавируса COVID-19, что придумали специальный антивирус — Corona Antivirus. Этот фейковый софт используется в качестве прикрытия для бэкдора BlackNET.

Попав в систему жертвы, BlackNET открывает операторам удалённый доступ к заражённому устройству. Одновременно вредонос добавляет новый компьютер в бот-сеть.

В Сети были зафиксированы два сайта, рекламирующих Corona Antivirus: antivirus-covid19[.]site и corona-antivirus[.]com. По сообщениям исследователей, первый ресурс уже выведен из строя, однако второй всё ещё работает.

«Скачайте наш Corona Antivirus, который поможет защититься от нового коронавируса COVID-19. Наши специалисты из Гарвардского университета долго работали над искусственным интеллектом, задача которого — бороться с вирусом с помощью мобильного приложения», — говорится на сайте.

Если доверчивый пользователь попадался на уловку, в систему скачивался исполняемый файл по ссылке antivirus-covid19[.]site/update.exe. После запуска на компьютер устанавливался бэкдор BlackNET, с подробным анализом которого можно ознакомиться по этой ссылке.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru