



Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Согласно отчёту компании Trend Micro, российская киберпреступная группировка APT28 (Fancy Bear), спонсируемая властями, уже более года сканирует Сеть на наличие уязвимых почтовых серверов.

Принято считать, что Fancy Bear действует с 2004 года от лица военной разведки ГРУ. Именно этой группе приписывают атаку на Национальный комитет Демократической партии США.

Поскольку APT28 является одной из самых возрастных группировок, спонсируемых государством, исследователи изучили её активность вдоль и поперёк.

На протяжении последних нескольких лет основным наступательным оружием Fancy Bear был целевой фишинг. Через грамотно созданные электронные письма и с помощью эксплойтов для 0-day уязвимостей операторы APT28 более пятнадцати лет успешно заражали жертв различными семействами вредоносных программ.

Опубликованный на днях отчёт (PDF) Trend Micro проливает свет на важные изменения в операциях «российской правительственной» группировки.

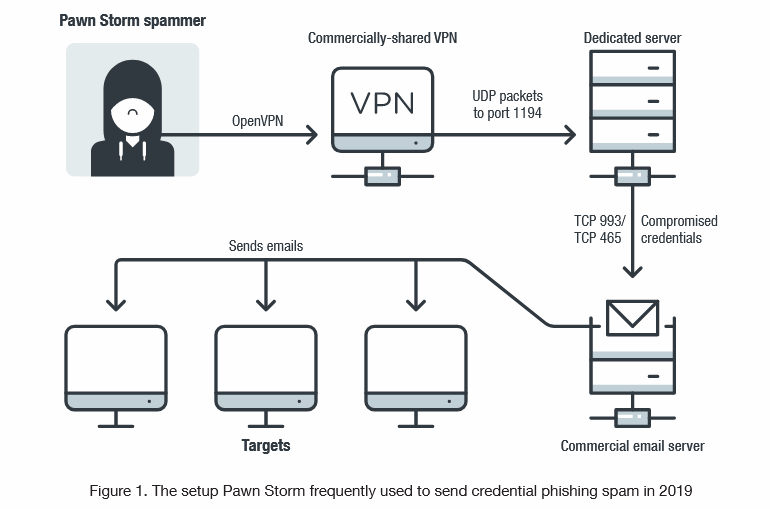
Помимо того, что в арсенале Fancy Bear остался целевой фишинг и опасные вредоносные программы, операторы начали активно сканировать Сеть на наличие уязвимых серверов электронной почты.

Сейчас Trend Micro пока не может сказать, какие именно атаки группировка запускает против обнаруженных дырявых инсталляций, однако можно предположить, что конечная цель — внедриться в систему, выкрасть конфиденциальную информацию и использовать сервер в последующих операциях.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru