



55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

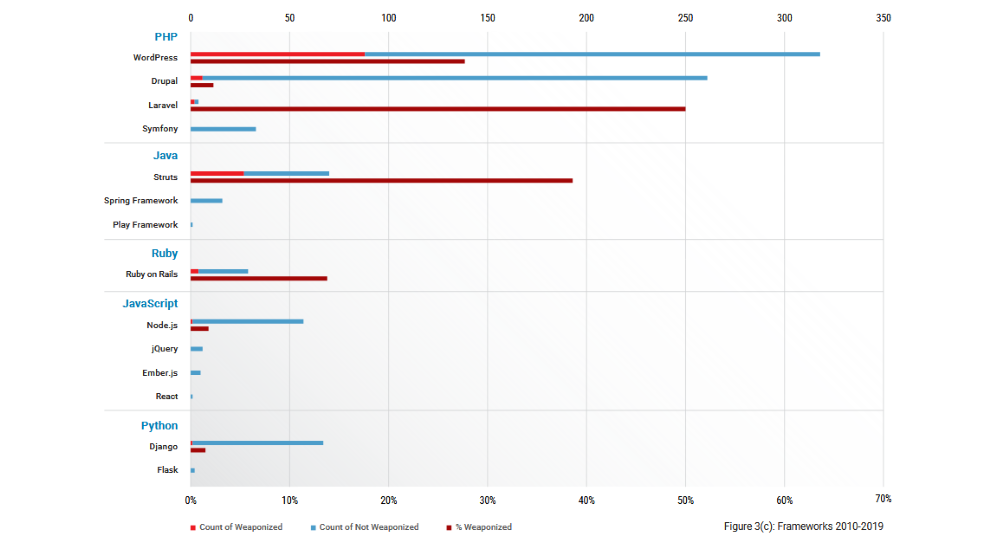
Исследование уязвимостей в веб-компонентах, длившееся с 2010 по 2019 год, дало интересные результаты. Оказалось, что около 55% багов, активно эксплуатируемых в атаках, приходятся на WordPress и Apache Struts.

Популярная система управления контентом (CMS) Drupal занимает третье место по количеству эксплуатируемых брешей. За ней идут Ruby on Rails и Laravel.

Согласно отчёту, подготовленному специалистами компании RiskSense, написанные на PHP и Java приложения чаще других содержат уязвимости, которые злоумышленники используют в атаках.

Наиболее безопасными, как показало исследование, оказались компоненты на JavaScript и Python, однако команда RiskSense полагает, что в ближайшие несколько лет написанные на этих языках приложения будут атаковаться чаще. Дело в том, что как JavaScript, так и Python завоёвывают всё большую популярность.

Эксперты также подчеркнули, что компаниям и пользователям стоит обратить внимание на Node.js и Django, поскольку это самые уязвимые фреймворки JavaScript и Python.

Помимо уязвимых компонентов, исследователи RiskSense проанализировали типы самых популярных уязвимостей. Первое место, конечно же, досталось межсайтовому скриптингу (XSS) — эти бреши чаще других выявляли в 10-х годах.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru