



55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

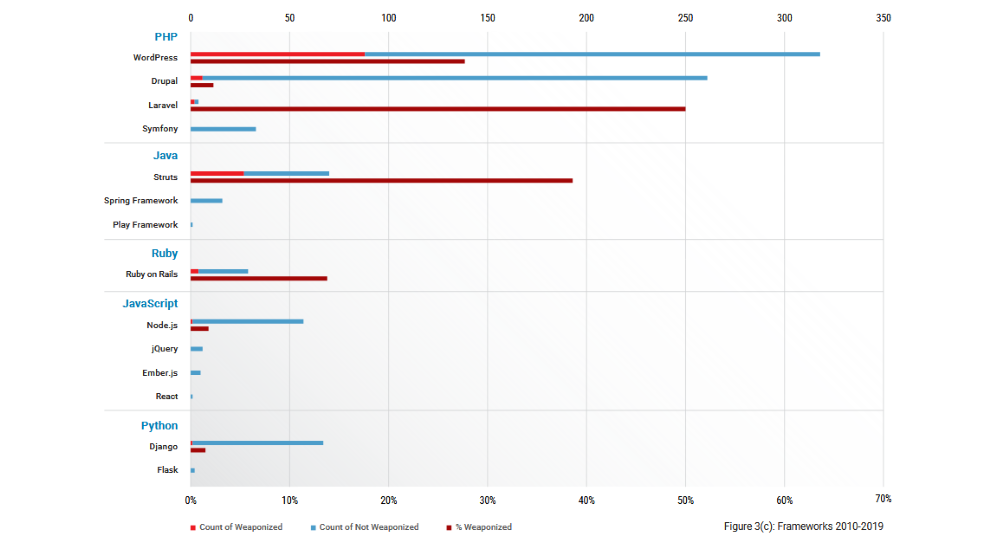
Исследование уязвимостей в веб-компонентах, длившееся с 2010 по 2019 год, дало интересные результаты. Оказалось, что около 55% багов, активно эксплуатируемых в атаках, приходятся на WordPress и Apache Struts.

Популярная система управления контентом (CMS) Drupal занимает третье место по количеству эксплуатируемых брешей. За ней идут Ruby on Rails и Laravel.

Согласно отчёту, подготовленному специалистами компании RiskSense, написанные на PHP и Java приложения чаще других содержат уязвимости, которые злоумышленники используют в атаках.

Наиболее безопасными, как показало исследование, оказались компоненты на JavaScript и Python, однако команда RiskSense полагает, что в ближайшие несколько лет написанные на этих языках приложения будут атаковаться чаще. Дело в том, что как JavaScript, так и Python завоёвывают всё большую популярность.

Эксперты также подчеркнули, что компаниям и пользователям стоит обратить внимание на Node.js и Django, поскольку это самые уязвимые фреймворки JavaScript и Python.

Помимо уязвимых компонентов, исследователи RiskSense проанализировали типы самых популярных уязвимостей. Первое место, конечно же, досталось межсайтовому скриптингу (XSS) — эти бреши чаще других выявляли в 10-х годах.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru