


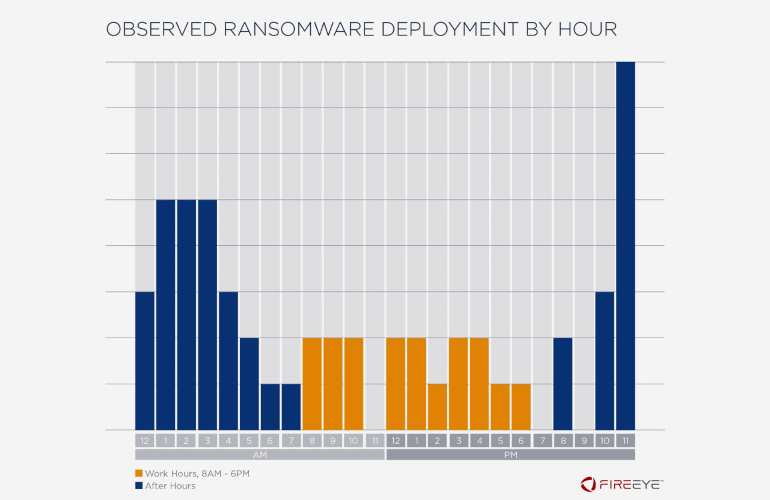

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

76% атак шифровальщиков на компании проводятся ночью или в выходные

Подавляющее большинство атак на организации, в которых используются программы-шифровальщики, происходят в нерабочие часы — ночью или на выходных. Такими данными поделились аналитики компании FireEye.

Согласно отчёту FireEye, 76% активности вымогателей приходятся на нерабочие часы. Из них 49% атак проводятся вечером-ночью, 27% — в выходные дни. В своих выводах эксперты опираются на анализ деятельности шифровальщиков в период с 2017 по 2019 год.

Причина, по которой киберпреступники выбрали такой подход, вполне очевидна — чаще всего в вечерние часы и по выходным в организациях отсутствует контроль со стороны системных администраторов.

Таким образом, если деятельность программы-вымогателя вызовет подозрение у средств защиты, отреагировать на соответствующее уведомление никто не сможет. Следовательно, у злоумышленников есть в распоряжении приличное количество времени, которого с головой хватит для шифрования всех важных файлов компании.

По словам FireEye, преступники всегда тщательно подготавливают почву для запуска шифровальщика. Сначала они проникают в сеть организации, далее — двигаются «горизонтально» по сети, только потом в дело идёт программа-вымогатель.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru