



Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft рассказала о своих планах организовать автоматическое обновление драйверов, чтобы уменьшить число багов и проблем, с которыми регулярно сталкиваются пользователи Windows 10.

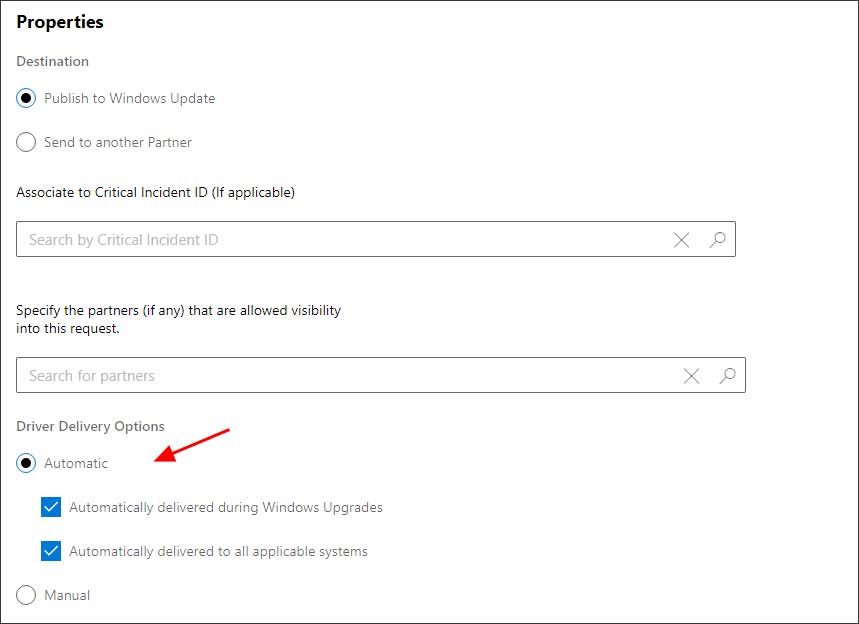
Принцип работы такого рода апдейтов заключается в следующем: если в специальной настройке будет отмечено, что драйвер должен доставляться автоматически, Microsoft сама загрузит и установит его в Windows 10.

Тем не менее такой подход тоже может принести массу проблем, поскольку пользователи наверняка столкнутся с аппаратными конфликтами. В первую очередь непредсказуемость возникает из-за огромной пользовательской базы Windows.

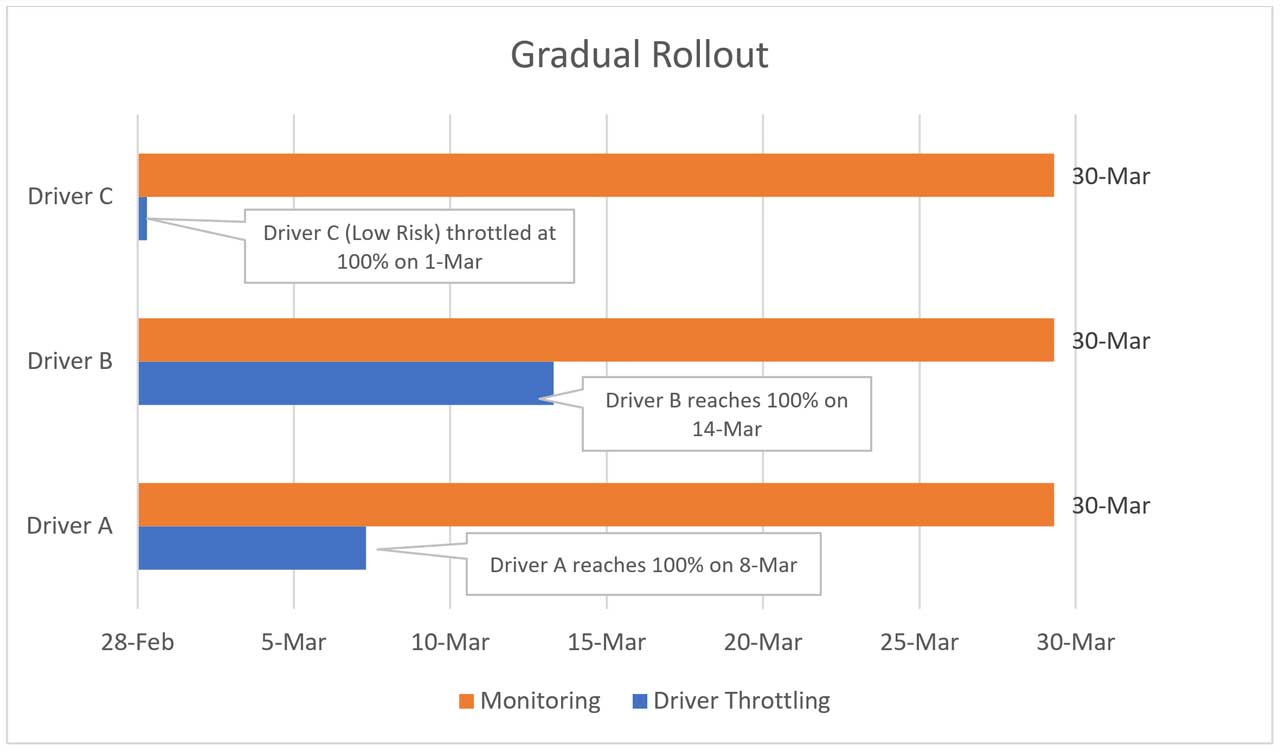
Чтобы свести к минимуму количество багов, Microsoft планирует постепенно рассылать новые драйверы. Сначала их получит лишь небольшая группа людей, выбранная программными средствами. Если не возникнет никаких серьёзных последствий, драйвер получат остальные пользователи Windows 10.

Как именно Microsoft выберет первую группу для установки драйвера? Здесь всё просто — техногиганта интересуют компьютеры на Windows 10, готовые делиться самой подробной информацией о сбоях в работе и багах. Именно они будут получать драйверы, а Microsoft будет анализировать приходящие от них данные.

По словам корпорации, первая стадия займёт приблизительно восемь дней, а дальнейшая рассылка драйверов может уложиться в 30 дней.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru