



Баг Tor допускает JavaScript даже при самых безопасных настройках

Баг Tor допускает JavaScript даже при самых безопасных настройках

Баг Tor допускает JavaScript даже при самых безопасных настройках

Представители Tor Project предупредили пользователей о серьёзном баге, из-за которого браузер Tor может выполнять JavaScript-код на веб-страницах, даже если пользователь специально заблокировал эту возможность.

Разработчики в настоящее время работают над устранением этого недочёта, однако конкретных сроков выхода патча не назвали.

Возможность блокировать выполнение JavaScript на веб-страницах — одна из главных функций браузера Tor. Именно поэтому этот интернет-обозреватель любят использовать люди, для которых безопасный сёрфинг на первом месте.

В прошлом уже были замечены эксплойты, использующие JavaScript для раскрытия реального IP-адреса пользователя Tor. Некоторые из этих эксплойтов помогали выйти на преступников, а вот другие использовались совсем не из благих побуждений.

Команда разработчиков безопасного браузера на днях сообщила об обнаружении бага в настройках безопасности Tor. Когда пользователь настраивает программу на самый безопасный из всех возможных уровней, JavaScript всё равно выполняется на страницах сайтов, хотя должен блокироваться.

«Мы в курсе наличия бага, из-за которого JavaScript работает даже при самых безопасных настройках браузера. Мы работаем над патчем, а пока вы можете просто вручную заблокировать JavaScript отдельно», — пишут разработчики.

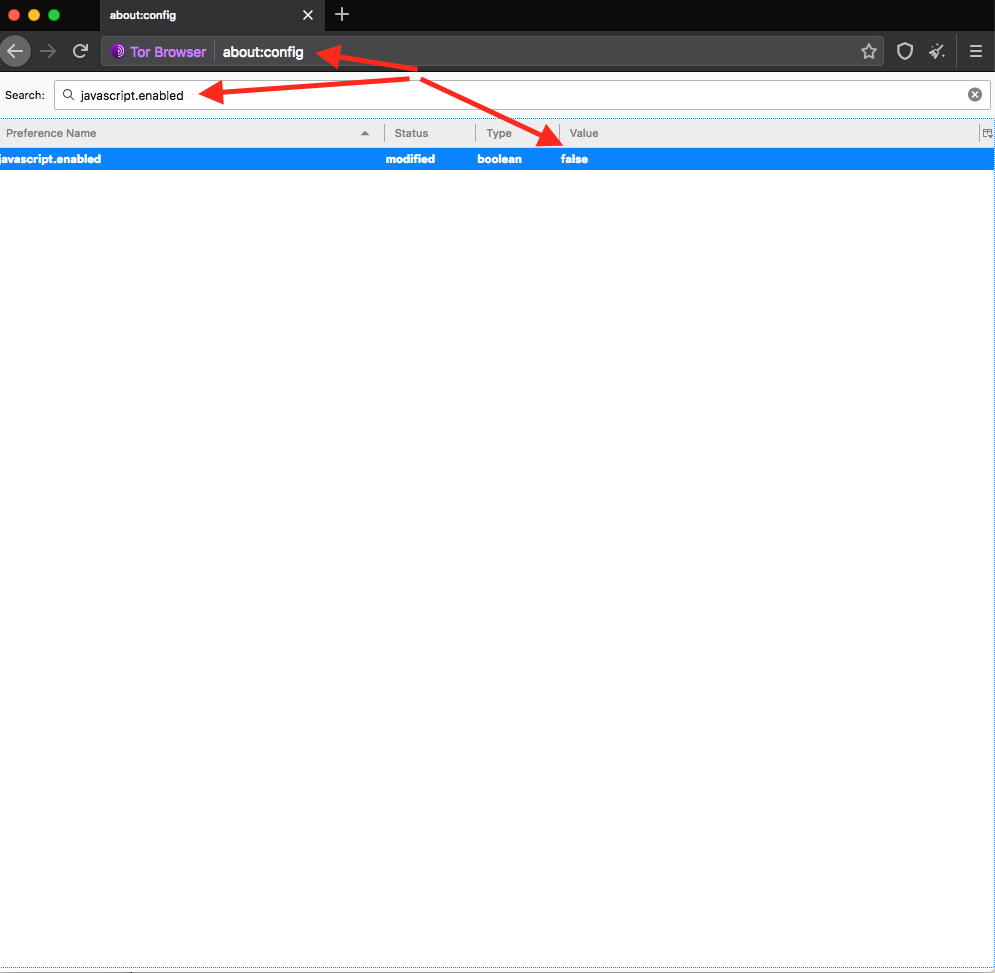
Чтобы отключить JavaScript, выполните следующие шаги:

  1. Наберите в строке браузера about:config.
  2. Выполните поиск по javascript.enabled.
  3. Переведите Value в состояние false.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru