



Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Компания Avast отключила один из основных компонентов своего антивирусного движка. Причиной послужила серьёзная уязвимость, позволяющая киберпреступникам проникнуть в системы пользователей.

Проблему безопасности обнаружил известный исследователь в области кибербезопасности из компании Google Тэвис Орманди.

По словам специалиста, брешь затрагивает движок JavaScript, который является внутренним компонентом антивируса Avast. Этот движок используется для анализа JavaScript-кода, чтобы защитить пользователей от вредоносов до того, как они отработают в браузерах и email-клиентах.

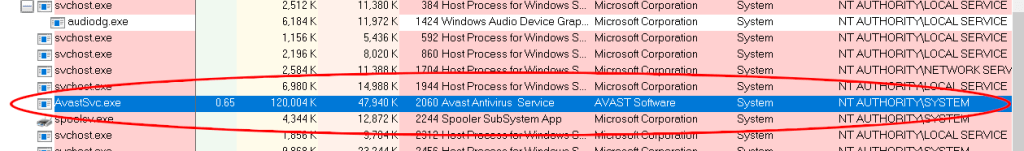
Орманди подчеркнул, что фактически уязвимость затрагивает основной процесс антивируса — AvastSvc.exe, запущенный с правами SYSTEM. Этот процесс загружает движок, в задачи которого входит анализ сетевого трафика.

«Любая уязвимость в этом процессе будет расцениваться как критическая, поскольку удалённые злоумышленники смогут легко ей воспользоваться», — объясняет эксперт.

Орманди также опубликовал специальный инструмент, который он использовал в своих тестах.

«Мы приостановили один из уровней безопасности в антивирусе Avast, который называется эмулятор сценариев. Эмулятор сценариев — одна из наших технологий, которая используется для обнаружения расширенных и запутанных образцов вредоносного ПО. 9 марта исследователь опубликовал инструмент, с помощью которого можно попытаться найти (и, следовательно, использовать) уязвимости в эмуляторе сценариев. Приостановив эмулятор, мы не позволим злоумышленникам находить и эксплуатировать ошибки. У нас нет никаких свидетельств того, что эта ошибка была использована до приостановки. Важно отметить, что возможности защиты других уровней безопасности антивирусных продуктов не затрагиваются, поэтому пользователям не нужно предпринимать какие-либо действия со своим антивирусом. Avast готовит изменения к эмулятору сценариев и предоставит обновление при повторной активации эмулятора сценариев», — гласит официальное заявление Avast.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru