



Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные модули оперативной памяти до сих пор уязвимы перед атаками вида Rowhammer, о чём свидетельствует новое исследование, представленное общественности сегодня. Опасность всё ещё присутствует, хотя производители уже шесть лет пытаются избавить пользователей от этой угрозы.

Все контрмеры разработчиков и вендоров объединили под общим названием Target Row Refresh (TRR), они представляют собой комбинацию программных и аппаратных патчей, постепенно внедряемых в RAM-модули с 2014 года.

Первыми защиту TRR получили модули DDR4, после чего в течение нескольких лет производители были уверены в том, что им удалось справиться с проблемой Rowhammer.

Однако новое исследование под названием «TRRespass: Exploiting the Many Sides of Target Row Refresh» (PDF) с новой стороны освещает данную угрозу для оперативной памяти. Специалисты швейцарского и голландского университетов создали специальный инструмент TRRespass, с помощью которого можно адаптировать старый вид Rowhammer для атак на новые модули памяти с защитой TRR.

«Мы хотим прояснить нюансы, касающиеся внутренних механизмов TRR, а также развенчать миф о безопасности, которую якобы гарантируют эти меры защиты», — пишут в исследовании эксперты.

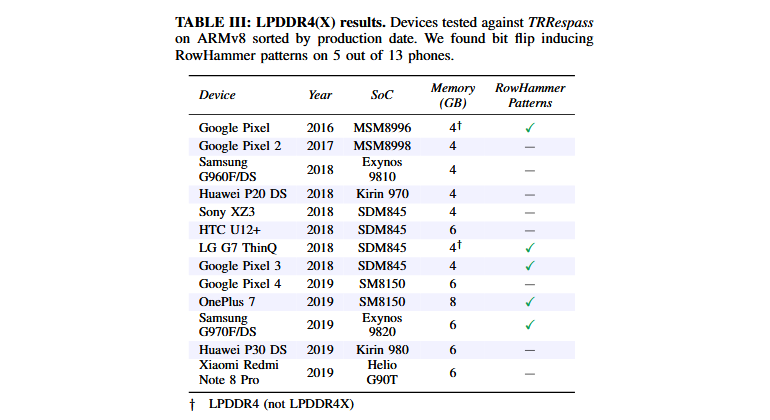
«Наш инструмент TRRespasss доказывает, что даже последнее поколение модулей DDR4 с защитой TRR уязвимо перед атаками вида Rowhammer. Более того, проверив чипы LPDDR4(X), мы пришли к выводу, что и они восприимчивы к Rowhammer».

Согласно отчёту специалистов, модули LPDDR4, используемы в смартфонах Google, LG, OnePlus и Samsung также затронуты уязвимостью.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru