



Новая уязвимость процессоров Intel действует обратно Meltdown

Новая уязвимость процессоров Intel действует обратно Meltdown

Новая уязвимость процессоров Intel действует обратно Meltdown

Команда специалистов из различных университетов совместно с сотрудниками Bitdefender рассказали о новой уязвимости, затрагивающей процессоры Intel. Проблема получила имя Load Value Injection (LVI), она открывает ряд потенциальных атак на CPU.

Несмотря на то, что LVI можно использовать в атаках лишь теоретически, Intel решил выпустить обновление прошивки, задача которого — снизить риски.

Помимо этого, корпорация обещает разобраться с LVI на аппаратном уровне, но это будет реализовано только в процессорах следующего поколения.

Чтобы понять, что собой представляет LVI, достаточно представить старую и хорошо всем знакомую уязвимость Meltdown, которую обнаружили в январе 2018 года. Так вот, LVI — это противоположность Meltdown с технической точки зрения.

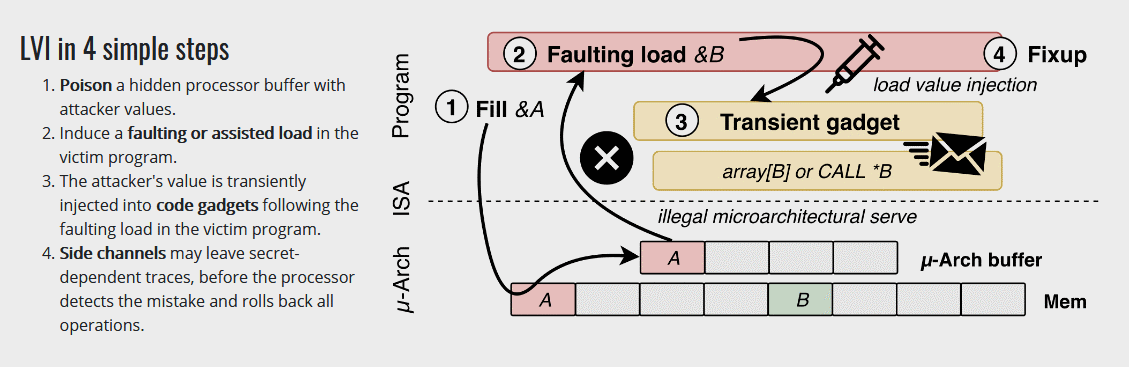
Если с помощью Meltdown атакующий мог прочитать данные приложений из памяти процессора, то LVI позволяет внедрить код непосредственно в CPU. Специалисты разложили LVI на четыре простых шага, представив следующую инфографику:

В настоящее время наличие LVI подтверждено лишь в процессорах Intel, однако эксперты не исключают, что эта проблема безопасности затрагивает и AMD с ARM.

Исследователи также выяснили, что в теории возможна и удалённая эксплуатация LVI. Для этого атакующему нужно заманить жертву на специальный сайт, который задействует вредоносный код JavaScript.

Днём ранее мы писали о новой уязвимости, затрагивающей процессоры от AMD, выпущенные в период с 2011 по 2019 год.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru