



Новая уязвимость процессоров Intel действует обратно Meltdown

Новая уязвимость процессоров Intel действует обратно Meltdown

Новая уязвимость процессоров Intel действует обратно Meltdown

Команда специалистов из различных университетов совместно с сотрудниками Bitdefender рассказали о новой уязвимости, затрагивающей процессоры Intel. Проблема получила имя Load Value Injection (LVI), она открывает ряд потенциальных атак на CPU.

Несмотря на то, что LVI можно использовать в атаках лишь теоретически, Intel решил выпустить обновление прошивки, задача которого — снизить риски.

Помимо этого, корпорация обещает разобраться с LVI на аппаратном уровне, но это будет реализовано только в процессорах следующего поколения.

Чтобы понять, что собой представляет LVI, достаточно представить старую и хорошо всем знакомую уязвимость Meltdown, которую обнаружили в январе 2018 года. Так вот, LVI — это противоположность Meltdown с технической точки зрения.

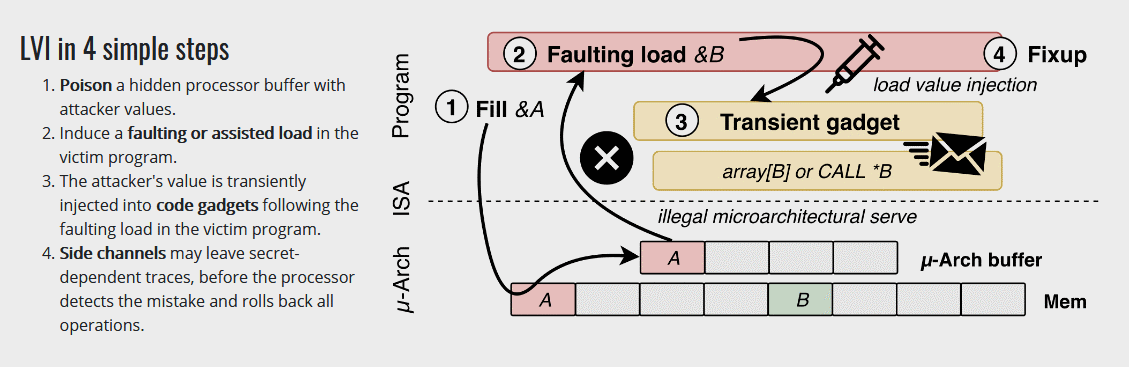
Если с помощью Meltdown атакующий мог прочитать данные приложений из памяти процессора, то LVI позволяет внедрить код непосредственно в CPU. Специалисты разложили LVI на четыре простых шага, представив следующую инфографику:

В настоящее время наличие LVI подтверждено лишь в процессорах Intel, однако эксперты не исключают, что эта проблема безопасности затрагивает и AMD с ARM.

Исследователи также выяснили, что в теории возможна и удалённая эксплуатация LVI. Для этого атакующему нужно заманить жертву на специальный сайт, который задействует вредоносный код JavaScript.

Днём ранее мы писали о новой уязвимости, затрагивающей процессоры от AMD, выпущенные в период с 2011 по 2019 год.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru