



Новая уязвимость процессоров Intel действует обратно Meltdown

Новая уязвимость процессоров Intel действует обратно Meltdown

Новая уязвимость процессоров Intel действует обратно Meltdown

Команда специалистов из различных университетов совместно с сотрудниками Bitdefender рассказали о новой уязвимости, затрагивающей процессоры Intel. Проблема получила имя Load Value Injection (LVI), она открывает ряд потенциальных атак на CPU.

Несмотря на то, что LVI можно использовать в атаках лишь теоретически, Intel решил выпустить обновление прошивки, задача которого — снизить риски.

Помимо этого, корпорация обещает разобраться с LVI на аппаратном уровне, но это будет реализовано только в процессорах следующего поколения.

Чтобы понять, что собой представляет LVI, достаточно представить старую и хорошо всем знакомую уязвимость Meltdown, которую обнаружили в январе 2018 года. Так вот, LVI — это противоположность Meltdown с технической точки зрения.

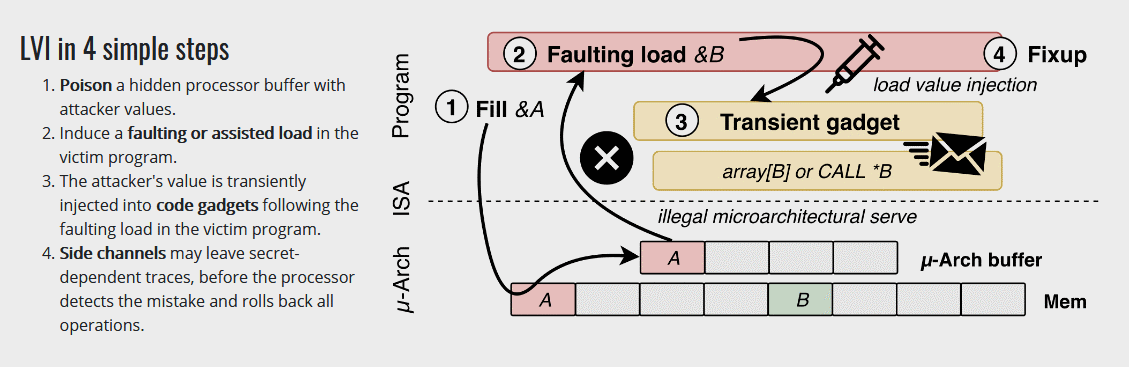
Если с помощью Meltdown атакующий мог прочитать данные приложений из памяти процессора, то LVI позволяет внедрить код непосредственно в CPU. Специалисты разложили LVI на четыре простых шага, представив следующую инфографику:

В настоящее время наличие LVI подтверждено лишь в процессорах Intel, однако эксперты не исключают, что эта проблема безопасности затрагивает и AMD с ARM.

Исследователи также выяснили, что в теории возможна и удалённая эксплуатация LVI. Для этого атакующему нужно заманить жертву на специальный сайт, который задействует вредоносный код JavaScript.

Днём ранее мы писали о новой уязвимости, затрагивающей процессоры от AMD, выпущенные в период с 2011 по 2019 год.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru