



Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

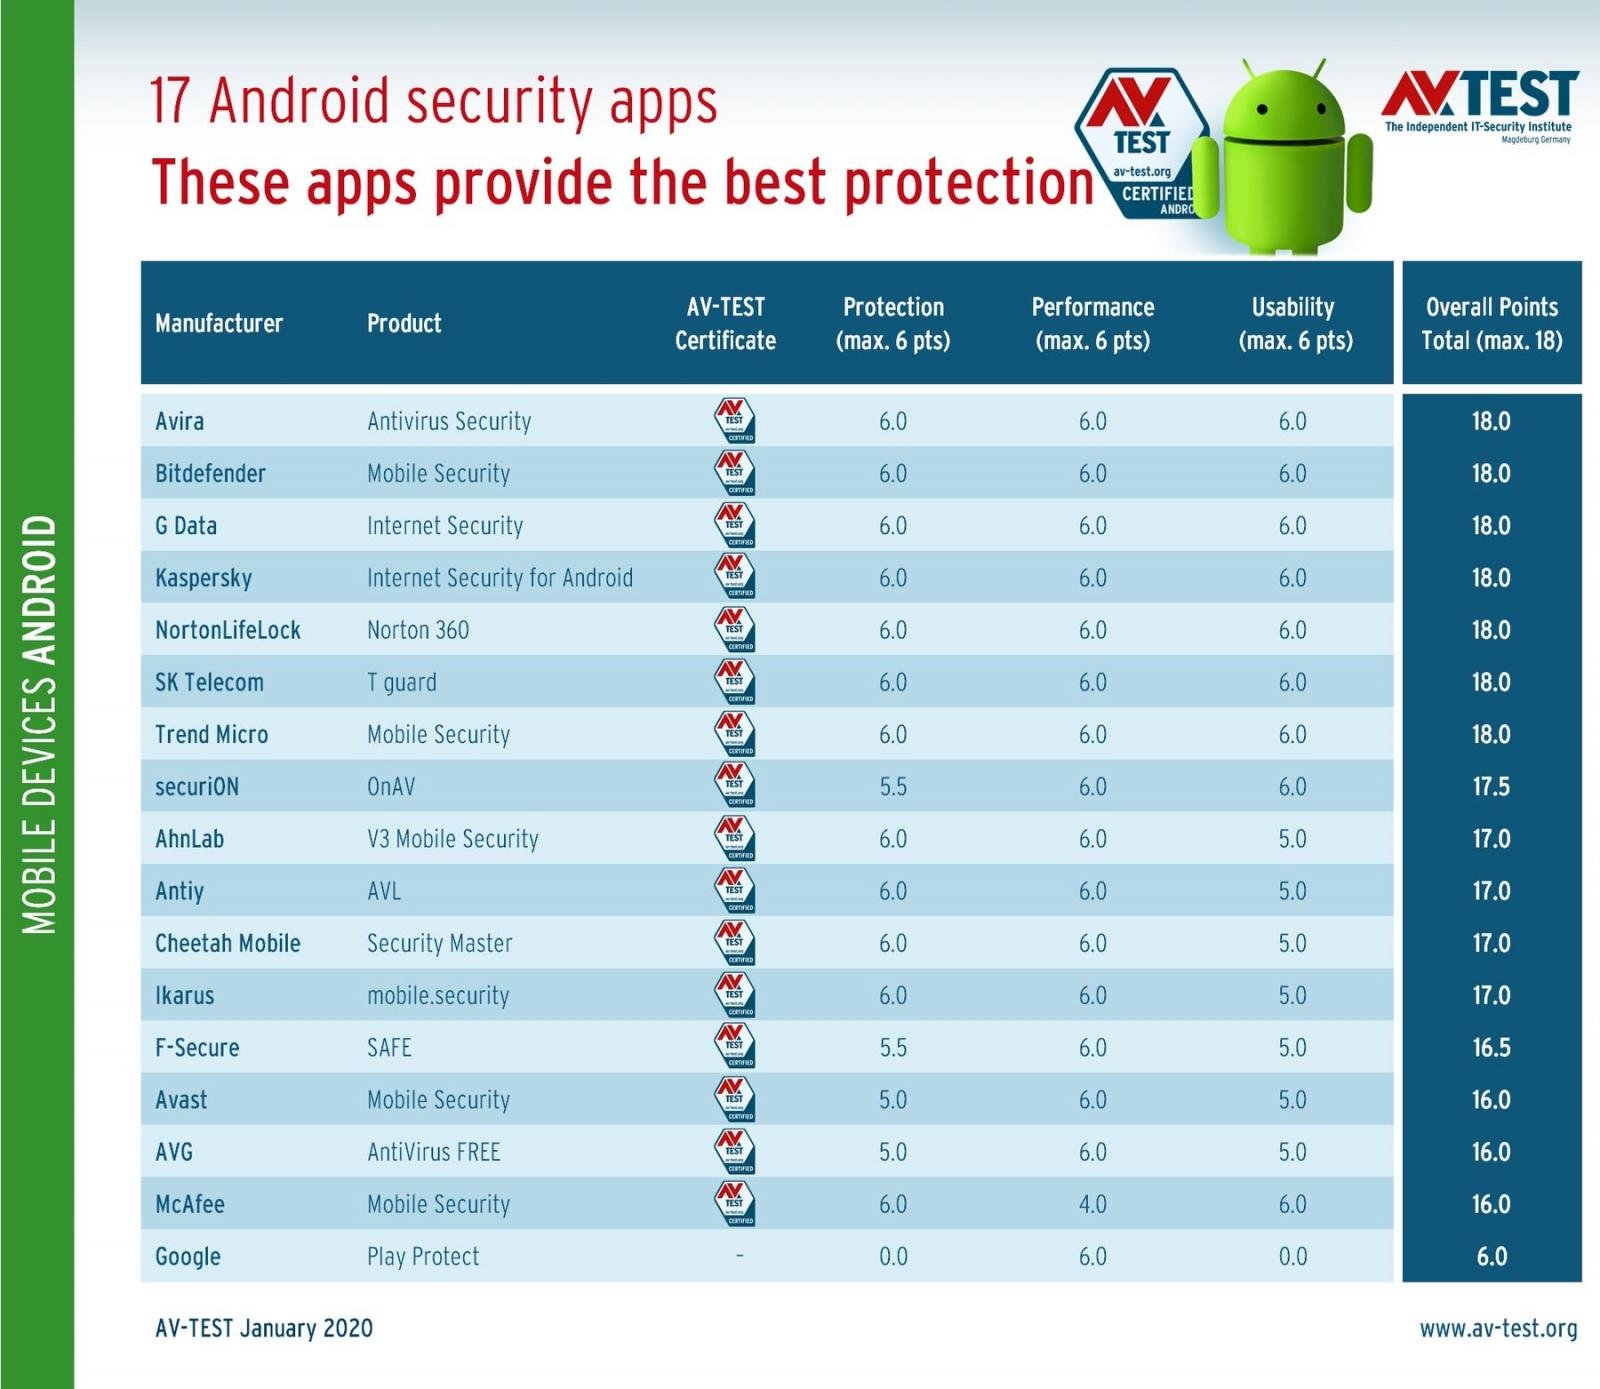
Система защиты от мобильных угроз Google Play Protect, реализованная в операционной системе Android, полностью провалила тесты немецкой антивирусной лаборатории AV-Test. Защитная функция очень вяло детектировала вредоносные приложения, набрав 0 баллов из 6 возможных.

Разработчики представили Google Play Protect почти три года назад, в мае 2017-го. Уже в июле Google начал устанавливать защитный механизм на все Android-устройства. На сегодняшний день, согласно данным Центра безопасности Android, Google Play Protect установлена более чем на 2,5 млрд мобильных девайсов.

Согласно результатам теста AV-Test, Google Play Protect смог выявить чуть более одной третьей от общего числа вредоносных семплов — 6700. Это значит, что более 4 тыс. зловредов смогли заразить Android-устройства под защитой Google Play Protect.

Из новых семплов, которых насчитали 3300, защитная функция Google детектировала 37%. Среди такого же числа более старых версий вредоносных приложений Google Play Protect смог опознать 33,1%.

Оба этих результата обеспечили данной системе безопасности последнее место в рейтинге AV-Test. К примеру, другие мобильные антивирусные средства обнаружили около 98% угроз в обоих тестах.

Самыми надёжными защитниками Android оказались решения от Antiy, Bitdefender, Cheetah Mobile, NortonLifeLock, Trend Micro и Kaspersky — все они выявили 100% вредоносов.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru