



Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

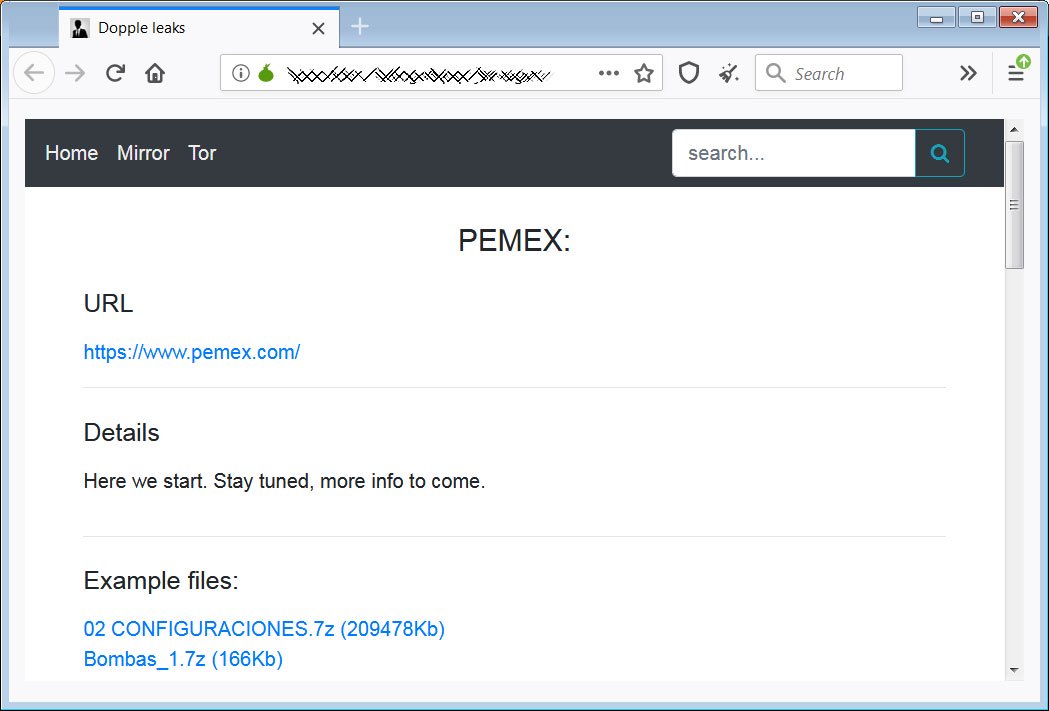
Операторы программы-вымогателя DoppelPaymer запустили специальный веб-сайт, на страницах которого размещают украденные файлы, принадлежащие не заплатившим выкуп жертвам. Таким образом злоумышленники задействуют дополнительный стимул для оплаты.

Напомним, что первым вымогателем, взявшим на вооружение кражу файлов до их шифрования, стал вредонос Maze.

Эта тактика позволяет по-новому шантажировать жертв, особенно тех, у кого в распоряжении есть свежие резервные копии зашифрованных файлов.

Публикуя конфиденциальные данные пользователей, операторы шифровальщиков подвергают их рискам, поскольку различного рода мошенники тут же примутся «обрабатывать» новую жертву — ведь у них есть вся необходимая для этого информация.

На данный момент ландшафт киберугроз насчитывает три программы-вымогателя, публикующие данные пользователей: Sodinokibi, Nemty и DoppelPaymer.

Последний вредонос ориентирован на атаки корпоративных сетей. Первым делом злоумышленники пытаются получить учётные данные администратора, а затем разворачивают вредонос, который зашифрует все устройства в сети.

Поскольку речь идёт о большом количестве зашифрованных девайсов, операторы DoppelPaymer требуют немалые деньги за возврат файлов в первоначальное состояние. Чтобы дополнительно мотивировать жертв, преступники угрожают опубликовать имена и данные взломанных сотрудников.

Для этих целей злоумышленники создали специальный веб-сайт, на котором можно размещать всю украденную информацию.

В настоящее время на этом ресурсе опубликованы данные четырёх компаний, которые, по словам вымогателей, не заплатили выкуп.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru