



Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

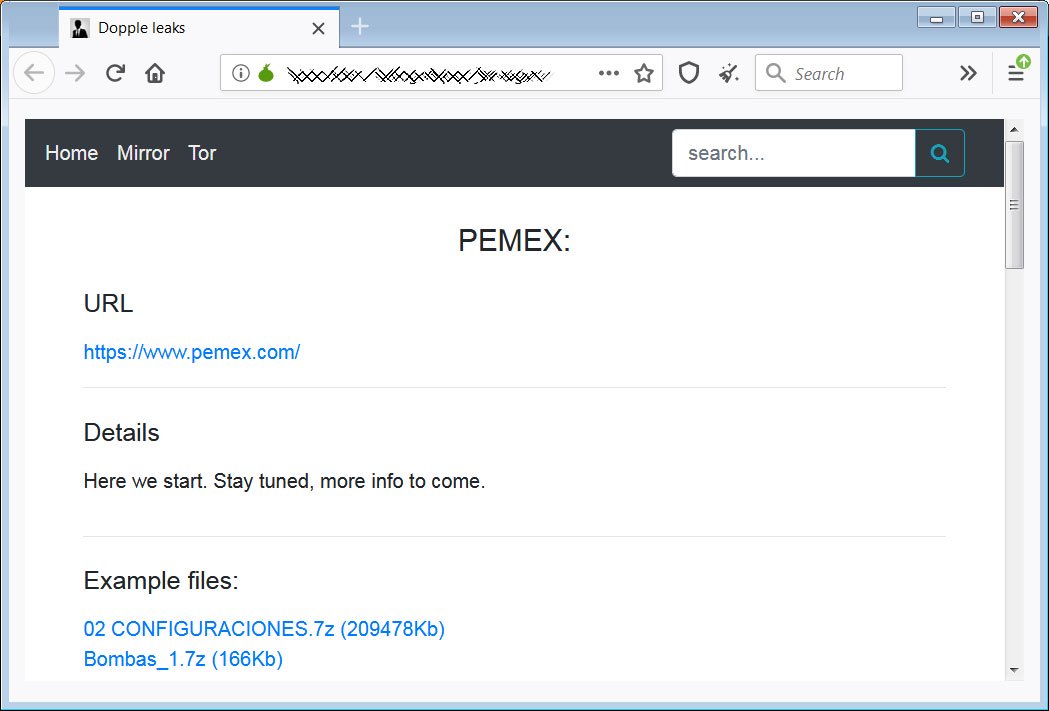
Операторы программы-вымогателя DoppelPaymer запустили специальный веб-сайт, на страницах которого размещают украденные файлы, принадлежащие не заплатившим выкуп жертвам. Таким образом злоумышленники задействуют дополнительный стимул для оплаты.

Напомним, что первым вымогателем, взявшим на вооружение кражу файлов до их шифрования, стал вредонос Maze.

Эта тактика позволяет по-новому шантажировать жертв, особенно тех, у кого в распоряжении есть свежие резервные копии зашифрованных файлов.

Публикуя конфиденциальные данные пользователей, операторы шифровальщиков подвергают их рискам, поскольку различного рода мошенники тут же примутся «обрабатывать» новую жертву — ведь у них есть вся необходимая для этого информация.

На данный момент ландшафт киберугроз насчитывает три программы-вымогателя, публикующие данные пользователей: Sodinokibi, Nemty и DoppelPaymer.

Последний вредонос ориентирован на атаки корпоративных сетей. Первым делом злоумышленники пытаются получить учётные данные администратора, а затем разворачивают вредонос, который зашифрует все устройства в сети.

Поскольку речь идёт о большом количестве зашифрованных девайсов, операторы DoppelPaymer требуют немалые деньги за возврат файлов в первоначальное состояние. Чтобы дополнительно мотивировать жертв, преступники угрожают опубликовать имена и данные взломанных сотрудников.

Для этих целей злоумышленники создали специальный веб-сайт, на котором можно размещать всю украденную информацию.

В настоящее время на этом ресурсе опубликованы данные четырёх компаний, которые, по словам вымогателей, не заплатили выкуп.

Подпишитесь на новости

Банки навязывают россиянам рекламу при оформлении карт, ЦБ и ФАС против

Хотели банковскую карту, а получили вдобавок обязательную подписку на рекламные предложения. Российские банки включают согласие на рассылки в документы заранее, автоматически проставляют галочки или не дают продолжить оформление без них.

Такую практику выявили «Известия», изучив жалобы клиентов, решения ФАС и судов за 2026 год.

С подобными ситуациями сталкивались клиенты Россельхозбанка, ВТБ, Альфа-банка, Газпромбанка и Ozon Банка. Причём речь не всегда об инициативе сотрудника: согласие бывает встроено в стандартную форму или сам процесс оформления.

Например, петербургское УФАС выявляло заранее включённое согласие в документах ВТБ. Суд в Уфе установил, что условия Альфа-банка не позволяли отдельно отказаться от рекламы.

Московское УФАС выдало предупреждение Ozon Банку из-за автоматического включения согласия при входе в личный кабинет.

В ЦБ сообщили изданию, что заранее проставленные рекламные галочки недопустимы. В ФАС подчеркнули: согласие должно быть добровольным и оформляться отдельно. Отказ от рекламы, по позиции Банка России, не должен влиять на выдачу кредита.

Опрошенные изданием эксперты советуют сохранять скриншоты и документы, фиксировать обращения об отказе от рассылок и направлять жалобы регуляторам.

RSS: Новости на портале Anti-Malware.ru