



Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

С выходом Chrome 80 Google внедрил новую функцию, позволяющую создавать ссылку на конкретное слово или фразу в тексте веб-страницы. Разработчики браузера Brave считают, что нововведение ставит под угрозу конфиденциальность пользователей.

Чтобы задействовать описанную выше функцию, получившую имя «ScrollToTextFragment», пользователи должны создать ссылку вида:

https://example.com#:~:text=prefix-,s начало текста,конец текста,-suffix

В этом случае при переходе по URL в таком формате пользователи Chrome увидят подсвеченную в тексте фразу. На первый взгляд может показаться, что каждый раз формировать такую ссылку очень неудобно, однако один из разработчиков браузера от Google создал инструмент, облегчающий эту задачу.

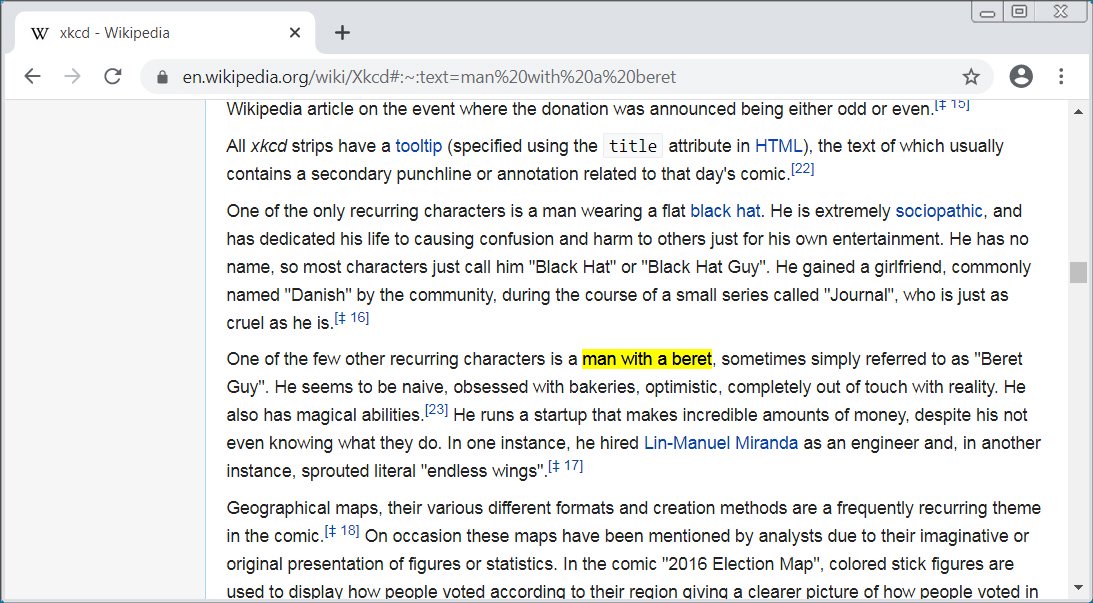
Вот пример такой ссылки — http://en.wikipedia.org/wiki/Xkcd#:~:text=man%20with%20a%20beret. Если у вас установлен Chrome 80, попробуйте пройти по ней — вы должны увидеть подсвеченную фразу в тексте:

Это весьма полезная функция, поскольку помогает человеку указать на конкретное место на всей веб-странице. Однако Питер Снайдер, разработчик браузера Brave, полагает, что Google не учёл риски нововведения перед введением его в эксплуатацию.

Снайдер заявил, что ScrollToTextFragment может позволить атакующему вычислить, имеется ли на определённой веб-странице конкретный текст.

«Представьте ситуацию: я могу просматривать DNS-трафик, отравляю ссылку на сайт компании, посвящённый вопросам здоровья, с приставкой #:~:text=cancer, что в итоге позволит мне вычислить, болен ли определённый сотрудник онкологией», — пишет Снайдер.

Таким же образом, по мнению разработчика, можно определять, находится ли в друзьях пользователя конкретные люди на площадках социальных сетей.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru