



PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

Positive Technologies выпустила 9-ю версию системы анализа трафика PT Network Attack Discovery (PT NAD), которая позволит пользователям увидеть, на каком этапе находятся злоумышленники. Также в обновленной версии на 30% увеличено число определяемых протоколов, благодаря чему обеспечивается большая прозрачность сети.

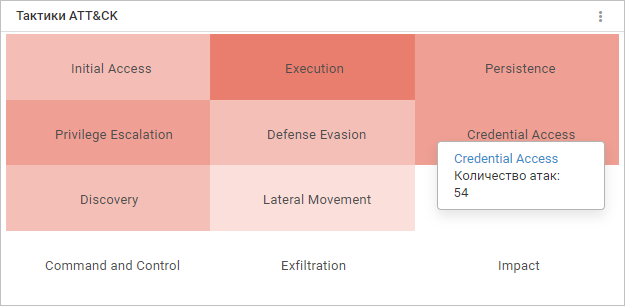
В новой версии PT NAD появилась тепловая карта с тактиками по модели MITRE ATT&CK. Функция поможет пользователям понять, на какой стадии атаки находятся злоумышленники, и оперативно узнать о применяемых ими техниках. Чем больше атак на инфраструктуру организации совершено при помощи отдельной тактики, тем ярче цвет ее заливки. При выборе тактики на тепловой карте в интерфейсе PT NAD отображается список связанных с нею техник и количество попыток атак. Это, в свою очередь, позволит быстрее определить компенсирующие меры.

Рисунок 1. Виджет с тепловой картой тактик ATT&CK

В новой версии системы также расширен набор определяемых и разбираемых сетевых протоколов. Теперь PT NAD детектирует 73 протокола (вместо 56 в предыдущей версии). Среди новых — специфичные проприетарные протоколы, которые иногда встречаются в сетях крупных российских компаний.

Определение протоколов дает понимание, в каком объеме и какого рода сетевые соединения устанавливаются внутри корпоративной сети. Это особенно актуально в связи с растущей подозрительной активностью в сетевой инфраструктуре организаций России и стран СНГ — анализ их трафика показал, что следы компрометации имеют сети 97% крупных компаний.

Другие улучшения в обновленной версии PT NAD нацелены на повышение удобства работы с продуктом. Улучшены функции фильтрации сессий, появилась фильтрация данных по группам сетевых узлов и возможность экспортировать данные виджетов.

Подпишитесь на новости

VPN-клиент INCY для iPhone удалили из российского App Store

Ещё один VPN-клиент исчез с российской витрины Apple. INCY больше нельзя скачать с российской учётной записи App Store, при этом в других регионах приложение осталось доступным. География аккаунта снова решает, какие кнопки вам разрешено нажимать.

Об удалении сообщила команда INCY в своём сообществе. Разработчики заявили, что работают над несколькими вариантами решения проблемы.

Что именно готовится и когда приложение может вернуться, пока не уточняется. Пользователям предложили рассмотреть смену региона учётной записи Apple и следить за дальнейшими объявлениями.

INCY — бесплатный клиент на базе Xray-core для подключения к сторонним серверам. Собственный VPN-сервис он не предоставляет: пользователь добавляет свои конфигурации или подписки.

Ранее из российского App Store уже исчезали v2RayTun, Streisand, V2Box и Happ. В случае v2RayTun разработчики публиковали письмо Apple со ссылкой на требование Роскомнадзора.

Возможность заново скачать приложение с российской учётной записи пользователям пока недоступна.

RSS: Новости на портале Anti-Malware.ru