



PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

Positive Technologies выпустила 9-ю версию системы анализа трафика PT Network Attack Discovery (PT NAD), которая позволит пользователям увидеть, на каком этапе находятся злоумышленники. Также в обновленной версии на 30% увеличено число определяемых протоколов, благодаря чему обеспечивается большая прозрачность сети.

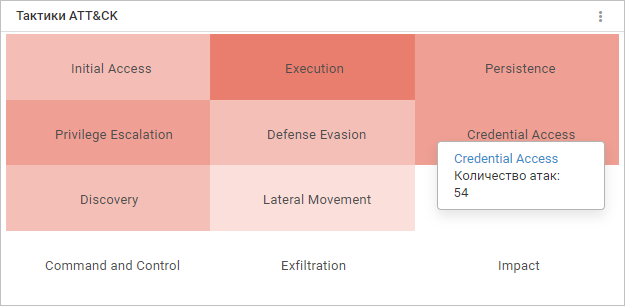
В новой версии PT NAD появилась тепловая карта с тактиками по модели MITRE ATT&CK. Функция поможет пользователям понять, на какой стадии атаки находятся злоумышленники, и оперативно узнать о применяемых ими техниках. Чем больше атак на инфраструктуру организации совершено при помощи отдельной тактики, тем ярче цвет ее заливки. При выборе тактики на тепловой карте в интерфейсе PT NAD отображается список связанных с нею техник и количество попыток атак. Это, в свою очередь, позволит быстрее определить компенсирующие меры.

Рисунок 1. Виджет с тепловой картой тактик ATT&CK

В новой версии системы также расширен набор определяемых и разбираемых сетевых протоколов. Теперь PT NAD детектирует 73 протокола (вместо 56 в предыдущей версии). Среди новых — специфичные проприетарные протоколы, которые иногда встречаются в сетях крупных российских компаний.

Определение протоколов дает понимание, в каком объеме и какого рода сетевые соединения устанавливаются внутри корпоративной сети. Это особенно актуально в связи с растущей подозрительной активностью в сетевой инфраструктуре организаций России и стран СНГ — анализ их трафика показал, что следы компрометации имеют сети 97% крупных компаний.

Другие улучшения в обновленной версии PT NAD нацелены на повышение удобства работы с продуктом. Улучшены функции фильтрации сессий, появилась фильтрация данных по группам сетевых узлов и возможность экспортировать данные виджетов.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru