


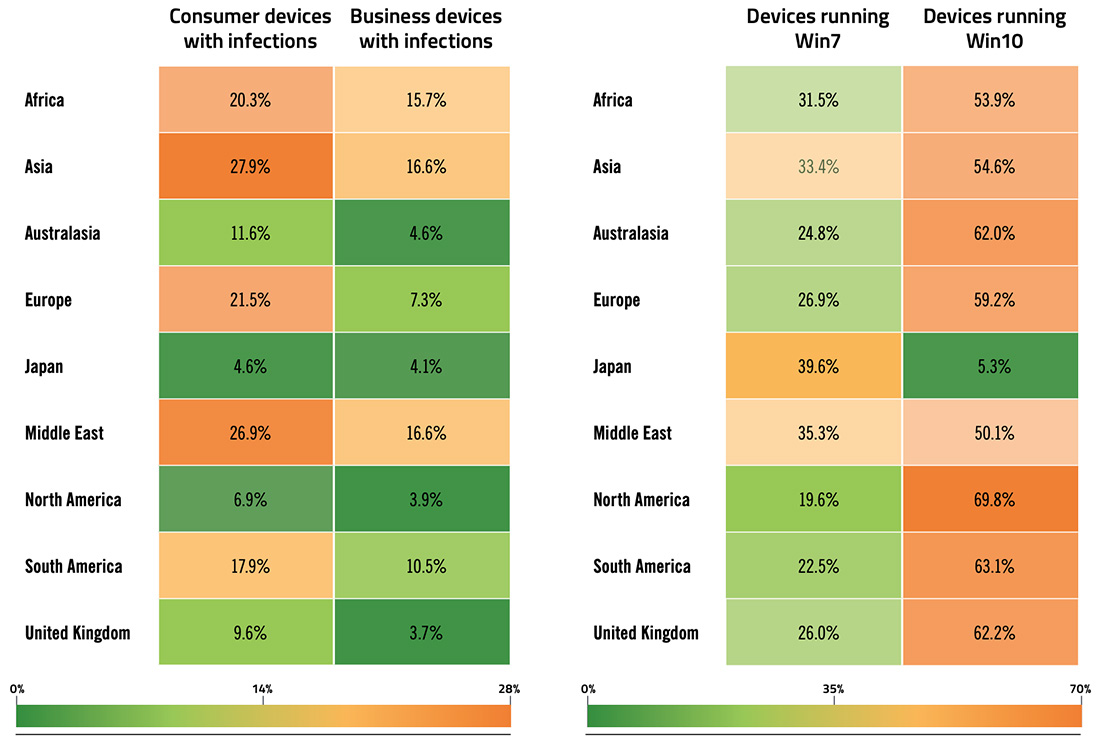

Число вредоносов для Windows 7 резко увеличилось на 125%

Число вредоносов для Windows 7 резко увеличилось на 125%

Число вредоносов для Windows 7 резко увеличилось на 125%

Эксперты из Webroot подготовили отчёт «2020 Webroot Threat Report», отражающий тенденции современных вредоносных программ. В ходе исследования команда специалистов проанализировала более 37 млрд вредоносных ссылок, а также скачанные оттуда семплы.

В первую очередь сотрудники Webroot отметили рост числа фишинговых ссылок — в 2019 году эта цифра увеличилась на 640%.

При этом 1 из 4 вредоносных URL размещался во вполне легитимном домене. 8,9 миллионов проанализированных ссылок содержали скрипт криптоджекинга. А самыми популярными брендами у фишеров стали Facebook, Microsoft, Apple, Google, PayPal и Dropbox.

Чаще всего фишинговые ресурсы маскировались под криптовалютные биржи (55%), игровые сайты (50%), почтовые сервисы (40%), финансовые организации (40%) и платёжные системы (32%).

Помимо этого, согласно отчёту экспертов, 93,6% проанализированных вредоносных программ были уникальными для конкретного компьютера — это самый высокий показатель за всю историю наблюдения. 85% зловредов скрываются в директориях %temp%, %appdata%, %cache% и %windir%.

Число ориентированных на Windows 7 вредоносов тоже значительно выросло — на целых 125%. Скорее всего, это связано с окончанием срока поддержки данной версии операционной системы.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru