



С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

Исследователи из компании ClearSky, специализирующейся на кибербезопасности, изучили кампании иранских правительственных хакеров и выяснили, что основная цель таких группировок в 2019 году заключалась в эксплуатации максимального количества уязвимостей в корпоративных VPN-сервисах.

Многим экспертам прошлый год запомнился постоянно всплывающими проблемами безопасности в VPN. Среди уязвимых сервисов были отмечены разработки Pulse Secure, Palo Alto Networks, Fortinet и Citrix.

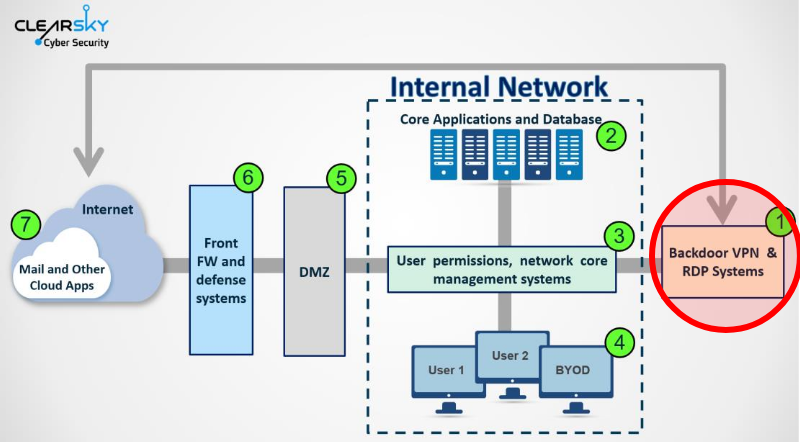
Согласно отчёту ClearSky, иранские хакеры старались как можно скорее использовать бреши в VPN, информация о которых уже просочилась в общий доступ. Конечной целью была установка бэкдоров в сети компаний по всему миру.

По словам исследователей, киберпреступники атаковали ИТ, телекоммуникационную, нефтяную, газовую и авиационную сферы. Отдельные атаки произошли спустя какие-то часы после раскрытия информации о соответствующих VPN-уязвимостях.

Команда ClearSky заявила, что их отчёт рассеивает миф о том, что иранские хакеры менее одарённые и опасные, чем российские, китайские или северокорейские. Отчасти «компетентность» киберпреступников из Ирана подтверждается разработанной ими методикой, позволяющей в самые короткие сроки использовать свежие уязвимости в атаках.

Таким образом, в 2019 году Иран задействовал следующие бреши в своих операциях: CVE-2019-11510 в Pulse Secure Connect VPN, CVE-2018-13379 в Fortinet FortiOS VPN и CVE-2019-1579 в Palo Alto Networks Global Protect.

Помимо этого, правительственные хакеры разработали собственные вредоносные программы, адаптированные под свои цели:

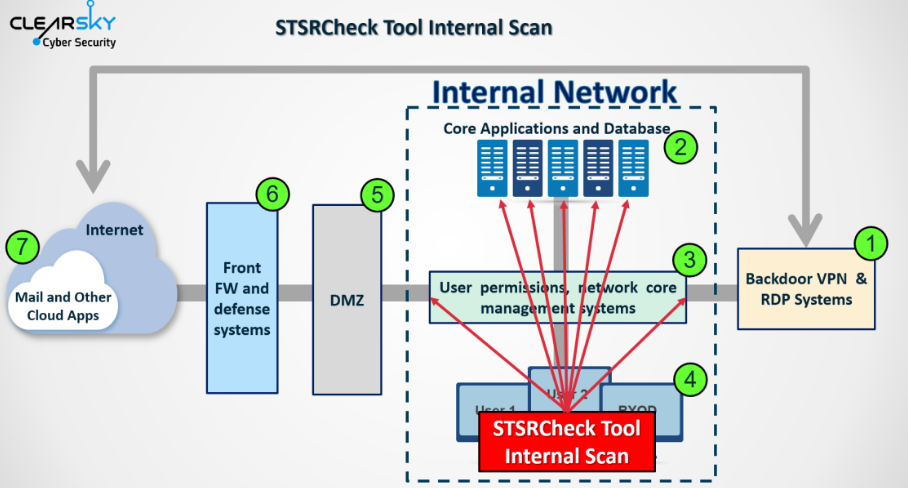
  • STSRCheck — инструмент для маппинга баз данных и открытых портов.
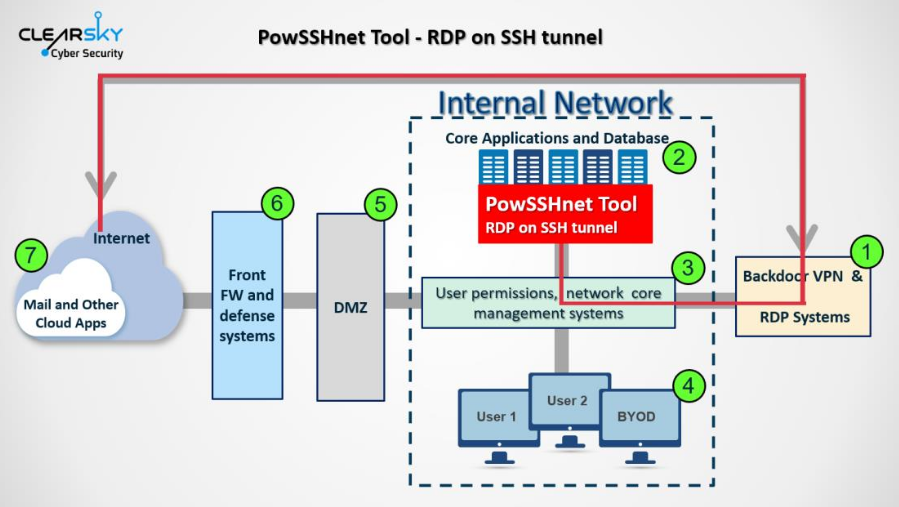
  • POWSSHNET — бэкдор собственной разработки, осуществляющий туннелирование RDP-over-SSH.
  • Кастомные VBScripts — скрипты для загрузки текстовых файлов с командных серверов C&C.
  • Port.exe — инструмент для сканирования портов определённого IP-адреса.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru