



Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Исследователям в области кибербезопасности спустя десять месяцев всё же удалось найти надёжный способ, помогающий избавиться от сложной вредоносной программы для Android — xHelper. Напомним, что ранее зловред считался неудаляемым.

xHelper терроризировал пользователей Android на протяжении десяти месяцев. Впервые его обнаружили в марте 2019 года.

Согласно многочисленным жалобам, наводнившим форумы в прошлом году, xHelper нельзя удалить даже через сброс смартфона к заводским настройкам.

Спустя несколько часов после подобного сброса xHelper переустанавливал себя в системе без всякого взаимодействия с жертвой.

При этом нельзя было сказать, что xHelper является именно вредоносной программой, скорее — раздражающей. Приложение докучало пользователям показом всплывающих рекламных окон или спамерских уведомлений.

Как установили эксперты, xHelper попадал на устройства пользователей с помощью приложений, установленных из сторонних источников.

К счастью, специалист из Malwarebytes Нэйтан Коллиер опубликовал пошаговую инструкцию, с помощью которой можно избавиться от xHelper.

Обратите внимание, что инструкция требует установить приложение Malwarebytes для Android, но оно абсолютно бесплатное, так что переживать не стоит. Итак:

  1. Установите из Google Play Store файловый менеджер с возможностью поиска файлов в директориях.
  2. Временно отключите Google Play Store, чтобы пресечь переустановку зловреда: Настройки > Приложения > Google Play Store > кнопка «Отключить».
  3. Запустите сканирование системы Android в приложении Malwarebytes — оно поможет вычислить имя процесса, за которым скрывается xHelper (как правило, это следующие имена: fireway, xhelper и дублирующее — Settings).
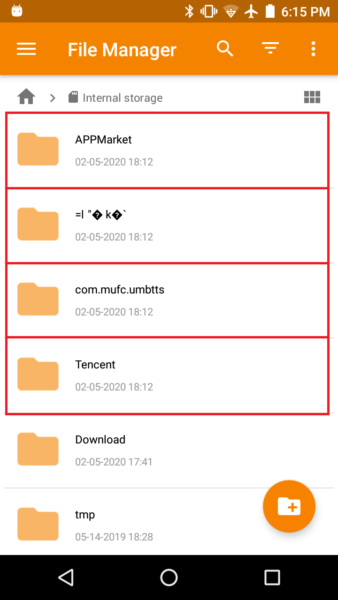
  4. Откройте файловый менеджер и найдите в хранилище любой объект, имя которого начинается на com.mufc.
  5. Отметьте или запишите для себя дату последней модификации всего, что начинается на com.mufc.
  6. Удалите всё, что начинается на com.mufc и все объекты с такой же датой модификации (за исключением папок вроде «Загрузки»).
  7. Активируйте Google Play Store — Настройки > Приложения > Google Play Store > кнопка «Включить».

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru